


 Hà Nội gỡ điểm nghẽn cho doanh nghiệp công nghệ và khởi nghiệp sáng tạo
-
Hà Nội gỡ điểm nghẽn cho doanh nghiệp công nghệ và khởi nghiệp sáng tạo
-
 Hà Nội yêu cầu tránh đầu tư trùng lặp khi số hóa tài liệu lưu trữ
-
 Việt Nam đứng đầu thế giới về tỷ trọng xuất khẩu công nghệ cao và hàng hóa sáng tạo
-
 Hà Nội đặt yêu cầu ứng dụng thực tiễn cho nhiệm vụ đổi mới công nghệ
-
Tập trung đầu tư hạ tầng nghiên cứu dùng chung với hệ thống phòng thí nghiệm, trung tâm nghiên cứu -
Hà Nội thúc đẩy ba chuyển dịch trong quản trị công
Apple cập nhật iOS 14.8 vá lỗi bảo mật nghiêm trọng
Tú Ân
- 14/09/2021 11:20

Ngày 14/9, Apple đã đưa ra bản update bảo mật trong iOS 14.8, macOS 11.6 và watchOS 7.6.2.
Bản cập nhật này sửa một lỗ hổng nghiêm trọng cho phép cái spyware vào thiết bị của bạn theo cách “zero click”, tức là bạn không cần làm gì, không cần nhấn nút gì mà vẫn dính.
Lỗ hổng này được sử dụng bởi một phần mềm tên là Pegasus do một nhóm ở Israel phát triển, nó có thể dùng để trộm dữ liệu, password, thậm chí kích hoạt microphone và camera từ xa. Nhiều chính phủ trên thế giới đang dùng Pegasus, trong đó có cả Đức. Thế nên bạn cần update lên các bản phần mềm mới trên ngay lập tức, càng sớm càng tốt.
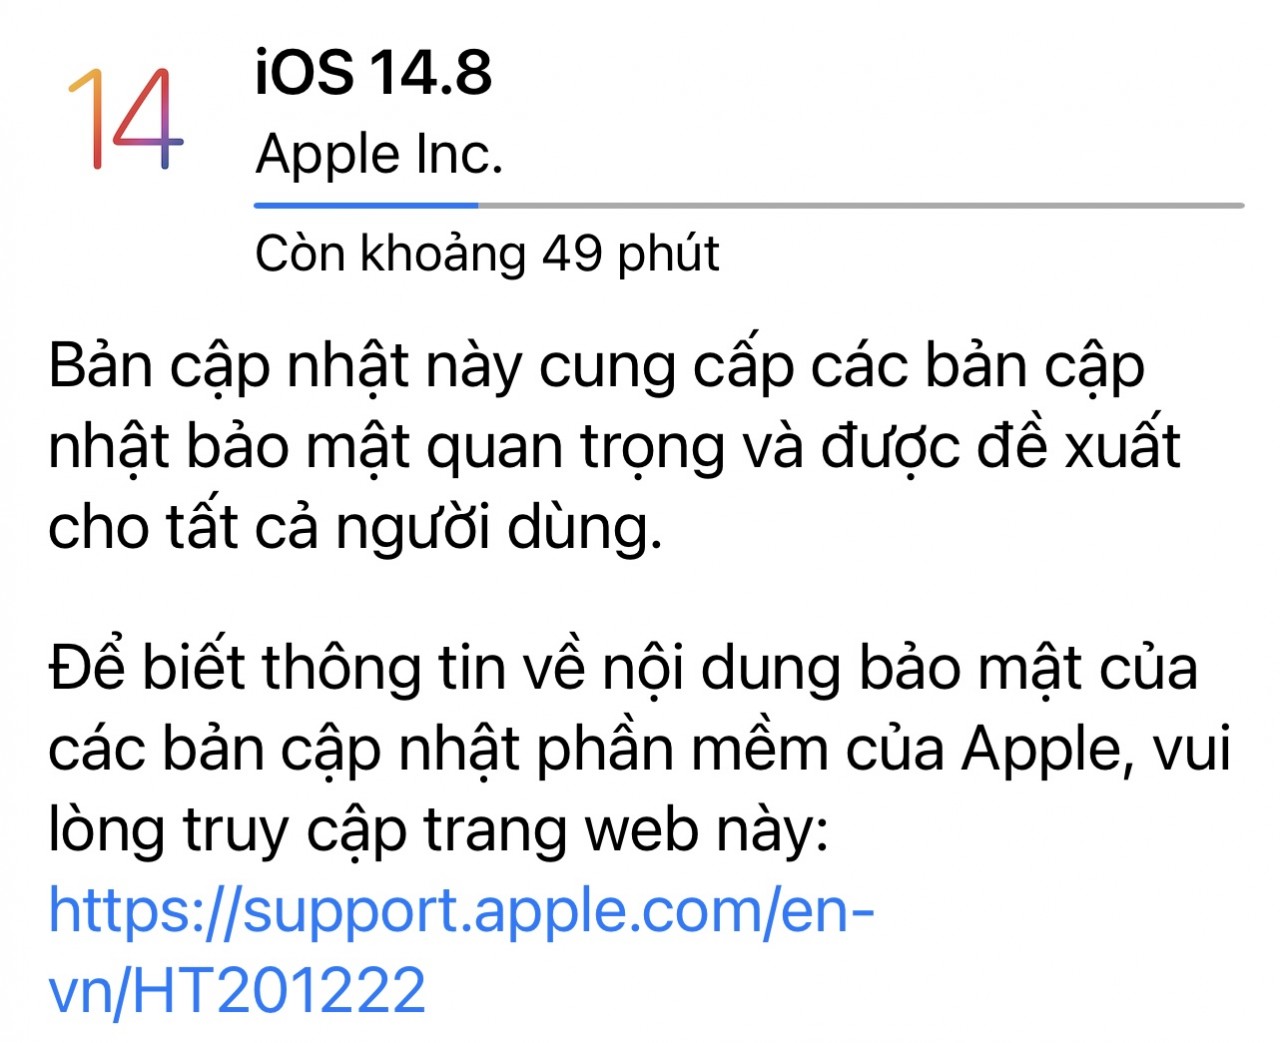 |
| Thông báo update bảo mật iOS 14.8 |
Lỗ hổng này được phát hiện bởi công ty Citizen Lab, các nhà nghiên cứu bảo mật nhận thấy rằng có một lỗi trong hệ thống CoreGraphics của các hệ điều hành của Apple. Lỗ hổng sẽ được kích hoạt khi người dùng nhận một tin nhắn đính kèm file chứa mã độc. Citizen Lab phân tích lại dữ liệu từ máy của một người hoạt động xã hội từng bị tấn công và nhận thấy file này gửi qua tin nhắn nhìn có vẻ như là ảnh GIF, nhưng thực chất nó là file PDF và PSD.
Khi thấy nghi ngờ rằng file rằng có thể liên quan đến Pegasus, Citizen Lab đã gửi file cho Apple vào ngày 7/9. Apple nhanh chóng phát hành một bản update vào rạng sáng ngày 14/9 giờ Việt Nam và gửi lời cảm ơn đến Citizen Lab vì đã phát hiện ra một cách khai thác lỗ hổng rất “hiểm”, và cũng rất khó để có thể lấy được mẫu mã độc nhằm phân tích và sửa lỗi. Hãng công nghệ Hoa Kỳ cho rằng vấn đề xảy ra khi hệ thống xử lý một file PDF được điều chỉnh đặc biệt để nhúng mã độc.
Các bản cập nhật mới dành cho iOS, watchOS, macOS cũng sửa lỗi bảo mật liên quan tới WebKit (nền tảng bên dưới của trình duyệt Safari). Apple cho biết lỗi này có thể đã bị tích cực khai thác được một thời gian. Lỗ hổng của WebKit được phát hiện bởi một nhà nghiên cứu bảo mật ẩn danh.
Hãng cũng khuyến cáo người dùng rằng việc cập nhật phiên bản hệ điều hành lên bản mới là điều rất quan trọng.
Cảnh báo lỗ hổng bảo mật thư điện tử Microsoft
Phát hiện lỗ hổng Microsoft Exchange Server - ứng dụng máy chủ sử dụng thư điện tử của Microsoft được sử dụng nhiều trong các cơ quan, tổ chức...
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
Tập trung đầu tư hạ tầng nghiên cứu dùng chung với hệ thống phòng thí nghiệm, trung tâm nghiên cứu -
Hà Nội thúc đẩy ba chuyển dịch trong quản trị công -
Hateco hợp tác nghiên cứu phát triển hệ sinh thái hàng không không người lái tại Việt Nam -
[Longform] Hà Nội kiến tạo động lực tăng trưởng mới từ Nghị quyết 57 -
Thu thuế thương mại điện tử đạt hơn 114.000 tỷ đồng -
Hà Nội ký hợp tác nghiên cứu, đề xuất thử nghiệm “taxi bay” tại Hoà Lạc -
Hà Nội phát triển hệ sinh thái đổi mới sáng tạo gắn với công nghệ chiến lược




-
 KNIC lần thứ ba liên tiếp được vinh danh “Vì tương lai xanh”
-
 Khu công nghiệp Thành Thành Công hướng tới mô hình sinh thái, thông minh và bền vững
-
 Khởi động chương trình cố vấn và đấu tập robotics 2026 cho giới trẻ
-
 Cập nhật giá đơn vị Quỹ liên kết đơn vị của AIA Việt Nam ngày 30/9/2026
-
 Herbalife Việt Nam tiếp sức cộng đồng runner tại VnExpress Marathon Grand Tour Nghệ An 2026
-
 Coway Vina ra mắt VILLAEM 3 với 48 tùy chọn lấy nước tại Việt Nam