


 Gia Lai đầu tư 100 tỷ đồng xây phòng thí nghiệm, nghiên cứu chế tạo chip bán dẫn
-
Gia Lai đầu tư 100 tỷ đồng xây phòng thí nghiệm, nghiên cứu chế tạo chip bán dẫn
-
 Thí điểm kết nối VNeID với hệ thống định danh điện tử các nước ASEAN
-
 Vietnam Post khai trương dịch vụ UAV vận chuyển hàng hóa, nông sản, tải trọng 50 kg/chuyến
-
 Việt Nam bắt đầu bước vào “công xưởng chip”
-
Tự chủ công nghệ lõi để làm chủ cuộc đua công nghệ -
Số hóa quản lý tài sản, cơ sở vật chất để giảm thất thoát
Cảnh báo mã độc mã hóa tống tiền kép dịp Tết 2024
Tú Ân
- 01/02/2024 15:54

Ngày 1/2, Công nghệ An ninh mạng quốc gia Việt Nam (NCS) phát đi cảnh báo về mã độc mã hóa tống tống tiền kép, nhiều khả năng sẽ là xu hướng chính của tấn công dữ liệu trong năm 2024.
TIN LIÊN QUAN
Chuyên gia NCS cho biết, chỉ trong vòng 2 tuần trở lại đây, hàng loạt các vụ việc tấn công mã độc tống tiền kép (Double Extortion Ransomware) đã xảy ra liên tiếp và đây cũng nhiều khả năng là xu hướng chính của tấn công dữ liệu trong năm 2024. Các nạn nhân mới nhất của hình thức tấn công này là Schneider Electric, Cơ quan giao thông công cộng Thành phố Kansas (Mỹ), Thư viện Anh, ESO Solutions (Mỹ).
Mã độc tống tiền kép là một hình thức tấn công mang tính “khủng bố” với các nạn nhân. Đầu tiên các hệ thống máy tính của nạn nhân sẽ bị trì trệ khi toàn bộ dữ liệu sẽ không thể truy cập do đã bị mã hoá. Nạn nhân buộc phải trả một khoản tiền để “chuộc” lại khoá giải mã dữ liệu (key). Tiếp đến, hacker có thể bán tiếp các dữ liệu này lên chợ đen, gây ra nguy cơ lộ lọt dữ liệu, trong đó có thể có những dữ liệu nhạy cảm, ảnh hưởng tới hoạt động kinh doanh, sản xuất của nạn nhân.
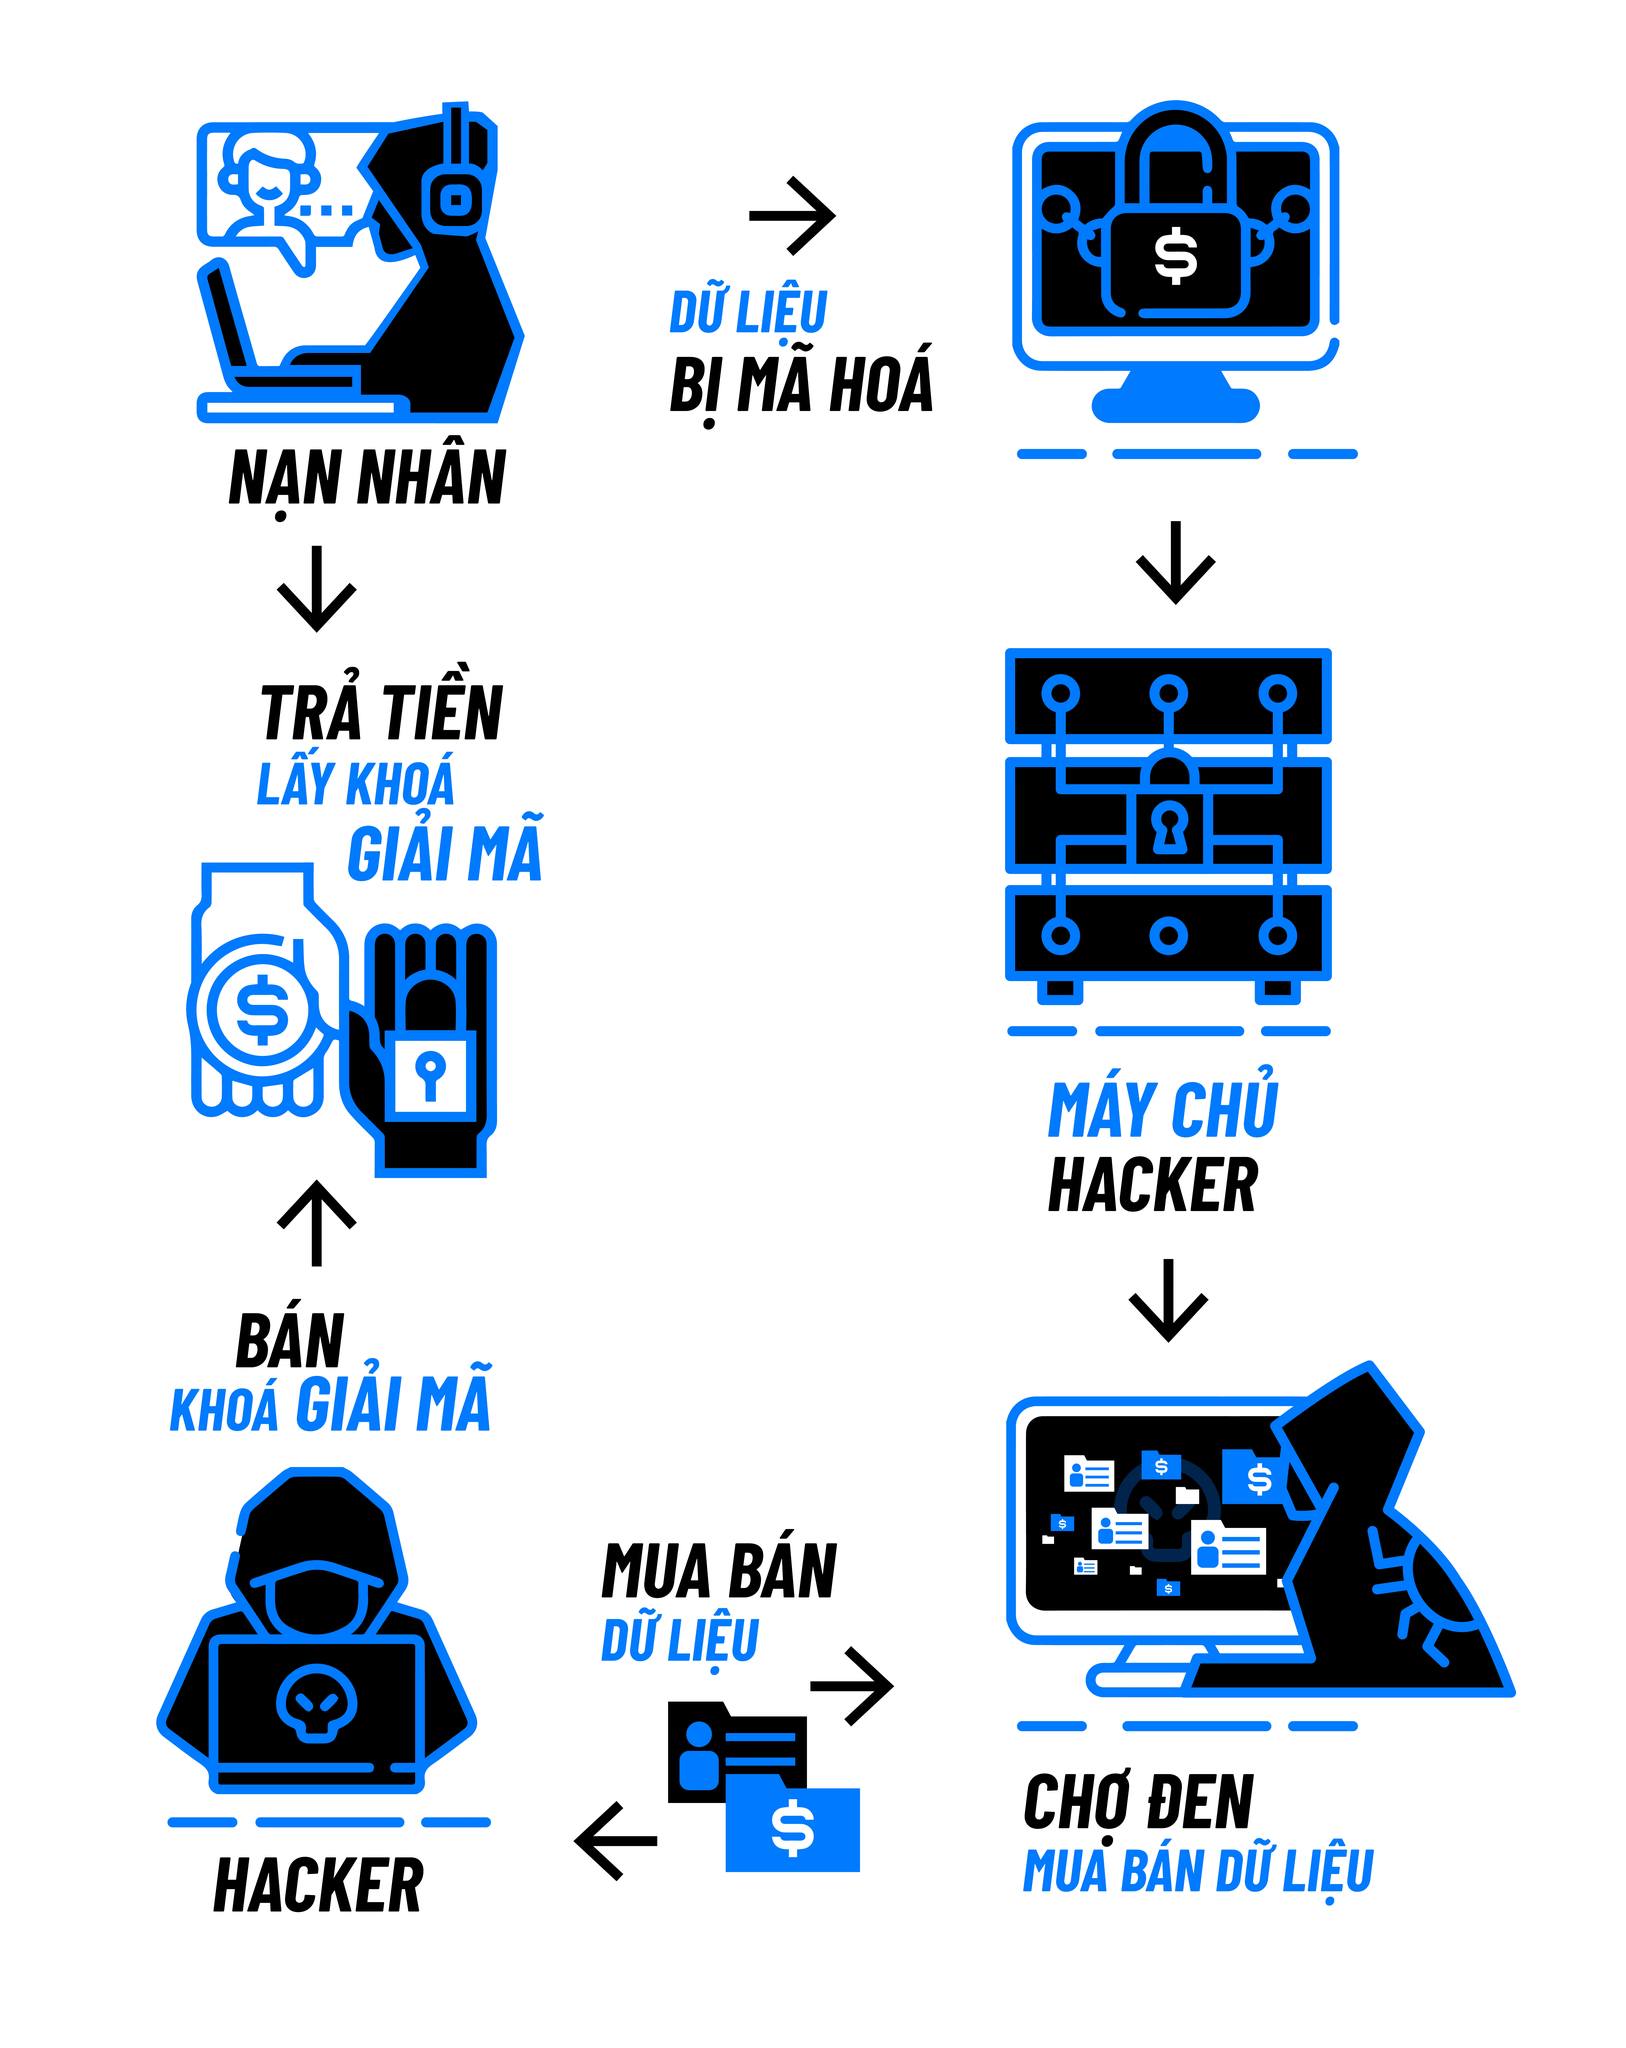 |
| Mã độc tống tiền kép là một hình thức tấn công mang tính “khủng bố” với các nạn nhân. |
"Tại Việt Nam, mặc dù chưa chính thức ghi nhận một vụ việc tương tự nào với mã độc tống tiền kép trong thời gian qua. Tuy nhiên, các quản trị hệ thống cần hết sức cảnh giác vì cận Tết luôn là thời điểm ưa thích của các hacker. Đây là thời điểm các hệ thống sẽ được “nghỉ” trong một thời gian dài, các quản trị cũng sẽ không túc trực liên tục như ngày thường, nếu bị tấn công sẽ khó phát hiện, thời gian xử lý sự cố cũng lâu hơn do không thể huy động lực lượng nhanh như ngày thường", ông Vũ Ngọc Sơn, Giám đốc Kỹ thuật NCS khuyến cáo.
Theo báo cáo của NCS, trong năm 2023 cũng ghi nhận nhiều vụ việc tấn công mã hoá dữ liệu ransomware gây hậu quả nghiêm trọng. Đã có tới 83.000 máy tính, máy chủ ghi nhận bị tấn công bởi mã độc mã hoá dữ liệu, tăng 8,4% so với năm 2022. Đặc biệt, quý IV/2023 số cuộc tấn công mã hoá dữ liệu tăng mạnh, vượt 23% so với trung bình 3 quý đầu năm. Một số cơ sở trọng yếu cũng ghi nhận bị tấn công mã hoá dữ liệu vào thời gian này. Số lượng biến thể mã độc mã hoá dữ liệu xuất hiện trong năm 2023 là 37.500 mã, tăng 5,7% so với năm 2022.
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
Tự chủ công nghệ lõi để làm chủ cuộc đua công nghệ -
Số hóa quản lý tài sản, cơ sở vật chất để giảm thất thoát -
AgriS ra mắt Trung tâm Đổi mới sáng tạo toàn cầu tại Singapore -
Tắt sóng 2G: VNPT đã chuyển người dùng sang công nghệ mới trước khi tắt mạng -
Việt Nam nhắm đích có 250 startup thương mại hóa kết quả nghiên cứu -
iPhone 18 Pro, 18 Pro Max đến tay người dùng, Việt Nam thuộc nhóm mở bán sớm -
Bay thử nghiệm thành công "ngựa thồ trên không" chở được 100 kg







-
 Cập nhật giá đơn vị Quỹ liên kết đơn vị của AIA Việt Nam ngày 23/9/2026
-
 Fujisu ra mắt CA08 - giải pháp mới cho nỗi lo ẩm chân tường trong công trình Việt
-
 Gần 400 doanh nghiệp Hải Phòng tham gia kết nối, giao thương tại TP.HCM
-
 Ngân hàng NCB hợp tác chiến lược với hệ sinh thái năng lượng hàng đầu Việt Nam
-
 Vietcombank tham dự ASEAN Exchanges Roadshow 2026 tại Bangkok, Thái Lan
-
 Vietcombank tham dự Hội thảo Ngày doanh nghiệp Việt Nam HOSE - Daiwa năm 2026 tại Singapore