


 Thống nhất chỉ tiêu đo lường kinh tế số trong GDP
-
Thống nhất chỉ tiêu đo lường kinh tế số trong GDP
-
 Đà Nẵng xây dựng chính sách hỗ trợ cho Tổ Công nghệ số cộng đồng
-
 12 công trình được đề nghị xét tặng Giải thưởng Hồ Chí Minh, Giải thưởng Nhà nước
-
 Hoàn thiện hệ thống pháp luật về an ninh hàng không và quản lý UAV
-
Chủ tịch Hà Nội yêu cầu gắn nguồn lực khoa học, công nghệ với hiệu quả tăng trưởng -
Các sản phẩm công nghệ chiến lược phải giải quyết những bài toán phát triển của đất nước
Gần 1 tỷ thiết bị Android dính lỗ hổng bảo mật nghiêm trọng
PV (GenK/ZDNet)
- 09/08/2016 05:22

Google cho biết họ sẽ ra mắt bản sửa lỗi vào tháng 9 năm nay.
TIN LIÊN QUAN
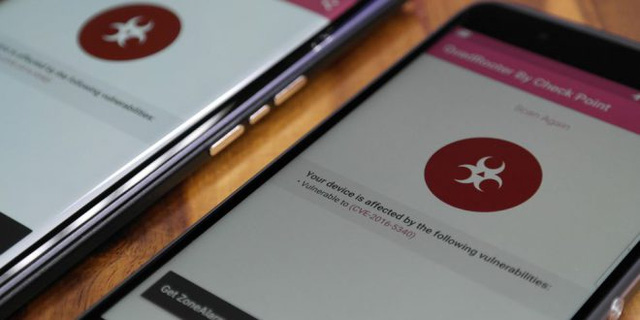 |
Thời gian vừa qua, 4 lỗ hổng bảo mật nghiêm trọng trên hệ điều hành Android đã được các chuyên gia phát hiện, nó có thể giúp hacker dễ dàng chiếm toàn bộ quyền điều khiển các thiết bị có trang bị chip xử lí Qualcomm.
Ước tính, có khoảng gần 1 tỷ thiết bị Android chịu ảnh hưởng của lỗi trên, được đặt tên "Quadrooter", theo nguồn tin của công ty bảo mật Check Point.
Ông Adam Donenfeld, trưởng ban an ninh mobile của Check Point, cho biết kẻ tấn công sẽ "dụ dỗ" người dùng cài phần mềm gián điệp, nó sẽ không cần thông qua thông báo cần sự cho phép của người dùng vì hacker đã khai thác được lỗ hổng để qua mặt Android, sau đó kẻ tấn công sẽ có quyền truy cập vào root của hệ điều hành và chiếm toàn quyền điều khiển máy, kể cả camera và microphone.
Nexus 5X, Nexus 6, Nexus 6P, HTC One M9, HTC 10, Samsung Galaxy S7, S7 Edge là những thiết bị nằm trong danh sách dính lỗi bảo mật. Thậm chí chiếc BlackBerry DTEK50, được công ty cho là chiếc điện thoại Android bảo mật nhất thế giới, cũng nằm trong dánh sách trên.
Đại diện Qualcomm cho biết họ đã sửa những lỗi nghiệm trọng đó, đồng thời tung ra bản sủa lỗi cho các khách hàng, đối tác và công ty từ tháng 4 đến hết tháng 7/2016. Đa số các bản vá lỗi đã được Google cho vào bản cập nhật hàng tháng của Android. Tuy vậy, vẫn có một lỗi vẫn chưa được sửa triệt để vì một số trục trặc về chuỗi cung ứng.
Google cho biết lỗi thứ tư trên sẽ được sửa trong bản cập nhật vào tháng 9 sắp tới. Mặt khác, Qualcomm đã phổ biến lỗi đó cho các nhà sản xuất điện thoại, cho nên rất có thể các hãng khác đã tung ra bản sửa lỗi riêng cho người dùng. "Qualcomm cho một chuỗi cung ứng rất tốt, nên các nhà sản xuất điện thoại thường nhận mã nguồn từ Qualcomm chứ không phải Google", Michael Shaulov, đại diện Check Point, cho biết. Ông nói sự phối hợp không đồng đều giữa Google và các nhà cung ứng đã gây ra việc chậm trễ trong vấn đề sửa lỗi bảo mật trên.
Lý do không nên bỏ tiền mua Samsung Galaxy Note 7
Có một sự thật trần trụi là: Galaxy Note 7 vốn chỉ là một chiếc S7 Edge có thêm bút S Pen mà thôi.
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
Chủ tịch Hà Nội yêu cầu gắn nguồn lực khoa học, công nghệ với hiệu quả tăng trưởng -
Các sản phẩm công nghệ chiến lược phải giải quyết những bài toán phát triển của đất nước -
Hà Nội quy định quản lý kinh phí hỗ trợ nghiên cứu sinh -
KIDO đặt cược vào “nhà máy IP” chạy bằng AI -
MyTV tăng ứng dụng AI, mang lại trải nghiệm thú vị cho người dùng -
Doanh nhân trẻ Đà Nẵng thúc đẩy ứng dụng AI trong doanh nghiệp -
Quảng Trị đặt mục tiêu đưa Tổ hợp giáo dục FPT vào tuyển sinh năm 2027




-
 Amata City Biên Hòa và Kao Việt Nam: Ba thập kỷ đồng hành, hướng tới phát triển bền vững
-
 LPS đạt gần 895 tỷ đồng lợi nhuận trước thuế trong 9 tháng, bám sát kế hoạch năm 2026
-
 Richy nhận giải Doanh nghiệp Xuất sắc châu Á, đánh dấu cột mốc 25 năm phát triển
-
 KBSV và hành trình “Đi lên cùng Việt Nam”: Từ dấu ấn doanh nghiệp đến những giá trị bền vững cho thế hệ tương lai
-
 SUNHOUSE hai lần liên tiếp là thương hiệu gia dụng duy nhất đạt giải Doanh nghiệp Xuất sắc châu Á
-
 AIA Việt Nam được vinh danh “Doanh nghiệp Xuất sắc châu Á” tại APEA 2026