


 Khơi thông “mạch máu” đất đai xứ Thanh nhờ công nghệ số
-
Khơi thông “mạch máu” đất đai xứ Thanh nhờ công nghệ số
-
 Xử lý bài toán quá tải bằng AI “may đo”
-
 VIFC-HCMC cùng 2 quỹ hợp tác đầu tư 100 triệu USD vào doanh nghiệp công nghệ
-
 Zenbook chiếm 53% phân khúc laptop Windows cao cấp: Lợi thế có bền vững?
-
TP.HCM đề xuất cơ chế mới, gỡ vướng cho doanh nghiệp công nghệ -
Nền tảng lưu trữ tạo lưới Huawei LUTERRA: Giảm chi phí hạ tầng, tăng sản lượng cho dự án BESS quy mô lớn
Bkav: Mã độc tấn công Vietnam Airlines tấn công cả các cơ quan Chính phủ, Tập đoàn, Ngân hàng
Tú Ân
- 08/08/2016 16:49

Ngày 8/8, Tập đoàn công nghệ Bkav vừa công bố kết quả phân tích cho thấy mã độc tấn công Vietnam Airlines cũng xuất hiện tại nhiều cơ quan, doanh nghiệp khác.
TIN LIÊN QUAN
Trước đó, chiều ngày 29/7 website của Vietnam Airlines bị deface với hình ảnh nhóm hacker 1937cn, đồng thời dữ liệu của hơn 400.000 khách hàng Bông Sen Vàng bị rò rỉ lên mạng. Chưa dừng lại, hệ thống âm thanh và thông báo tại cảng hàng không Tân Sơn Nhất và Nội Bài bị can thiệp, sửa đổi hiển thị hình ảnh và âm thanh xuyên tạc về vấn đề Biển Đông.
Ngay trong đêm 29/07, trong một bài phân tích trên WhiteHat.vn, các chuyên gia Bkav nhận định, để thực hiện được cuộc tấn công này hacker đã xâm nhập được sâu vào hệ thống bằng cách sử dụng phần mềm gián điệp (spyware) theo dõi, kiểm soát máy của quản trị viên.
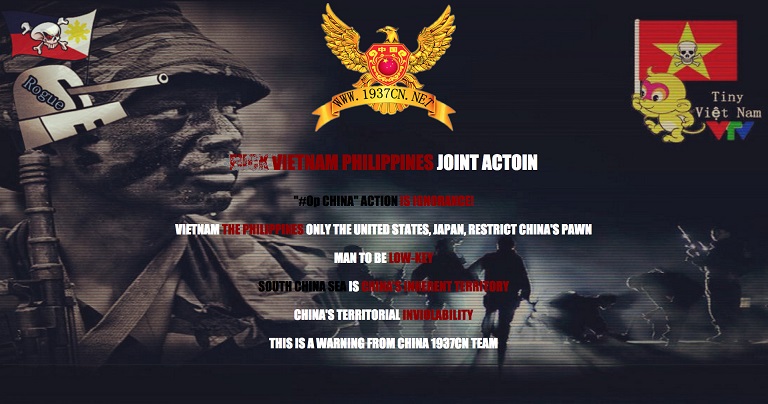 |
| Nhóm tin tặc 1937CN được coi là thủ phạm của hàng loạt cuộc tấn công mạng vào website Việt Nam. |
Theo kết quả phân tích từ Bộ phận nghiên cứu mã độc của Bkav, mã độc sau khi xâm nhập vào máy tính sẽ ẩn mình dưới vỏ bọc giả mạo là một phần mềm diệt virus. Nhờ đó, nó có thể ẩn mình trong thời gian dài mà không bị phát hiện.
Mã độc có kết nối thường xuyên, gửi các dữ liệu về máy chủ điều khiển (C&C Server) thông qua tên miền Name.dcsvn.org (nhái tên miền của website Đảng Cộng sản). Trong đó Name là tên được sinh ra theo đặc trưng của cơ quan, doanh nghiệp mà mã độc nhắm tới.
Mã độc có chức năng thu thập tài khoản mật khẩu, nhận lệnh cho phép hacker kiểm soát, điều khiển máy tính nạn nhân từ xa, thực hiện các hành vi phá hoại như xóa dấu vết, thay đổi âm thanh, hiển thị hình ảnh, mã hóa dữ liệu… Ngoài ra, mã độc còn có thành phần chuyên để thao tác, xử lý với cơ sở dữ liệu SQL.
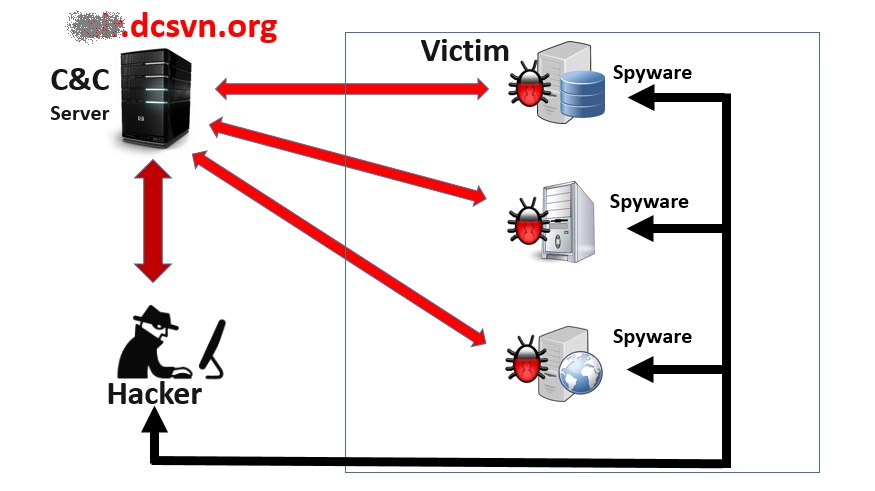 |
| Sơ đồ cuộc tấn công mạng trong tháng 7/2016. |
Ông Ngô Tuấn Anh, Phó chủ tịch phụ trách An ninh mạng của Bkav, cho biết: “Bkav đã theo dõi mạng lưới phần mềm gián điệp tấn công có chủ đích (APT) vào hệ thống mạng Việt Nam từ giữa năm 2012. Kết quả phân tích cho thấy mã độc tấn công Vietnam Airlines cũng xuất hiện tại nhiều cơ quan, doanh nghiệp khác bao gồm cả các cơ quan Chính phủ, các tập đoàn, ngân hàng, viện nghiên cứu, trường đại học. Vấn đề này đã được Bkav nhiều lần cảnh báo rộng rãi”.
Hiện tại, Bkav đã phát hành công cụ quét và kiểm tra mã độc miễn phí, người sử dụng có thể tải công cụ kiểm tra tại link: Bkav.com.vn/ScanSpyware. Công cụ này không cần cài đặt mà có thể khởi chạy luôn để quét. Riêng người sử dụng Bkav Pro hoặc Bkav Endpoint sẽ được tự động cập nhật mẫu nhận diện mã độc này. Khi phát hiện hệ thống có mã độc, quản trị viên cần lập tức báo cho các cơ quan chức năng để được hỗ trợ rà soát toàn bộ hệ thống mạng vì khi mã độc này đã xuất hiện có nghĩa là hệ thống đã bị xâm nhập.
Thủ tướng: Vụ tin tặc tấn công hệ thống thông tin Sân bay Nội Bài,Tân Sơn Nhất là hết sức nghiêm trọng
Phát biểu kết luận phiên họp thường kỳ Chính phủ ngày 2/8, bên cạnh các nội dung lớn về kinh tế - xã hội, Thủ tướng Nguyễn Xuân Phúc nhấn...
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
TP.HCM đề xuất cơ chế mới, gỡ vướng cho doanh nghiệp công nghệ -
Nền tảng lưu trữ tạo lưới Huawei LUTERRA: Giảm chi phí hạ tầng, tăng sản lượng cho dự án BESS quy mô lớn -
AI tác động thế nào đến báo chí thời chuyển đổi số? -
Bộ trưởng Vũ Hải Quân lý giải vì sao giải ngân vốn đầu tư cho khoa học - công nghệ còn thấp -
Lâm Đồng chi 171 tỷ đồng đầu tư thiết bị công nghệ cho nhiều cơ quan -
Hà Nội tiếp nhận hồ sơ đưa sản phẩm, dịch vụ số vào Danh mục hỗ trợ doanh nghiệp -
[Infographic] “Đường cao tốc số” kết nối doanh nghiệp với chính quyền Hà Nội






-
 Phú Long ghi dấu ấn tại APEA 2026 với hai giải thưởng về thương hiệu và quản trị
-
 Pebsteel sau 32 năm: Từ vị thế tiên phong đến khát vọng thiết lập chuẩn mực ngành nhà thép
-
 VPBank “House of Diamond”: Khi sự đủ đầy bắt nguồn từ sự cân bằng bên trong
-
 Stavian ED phát triển hạ tầng năng lượng cho KCN Stavian Vĩnh Phúc
-
 Bảo Tín Mạnh Hải nhận giải Fast Enterprise Award tại APEA 2026: Tăng tốc nhờ chữ "Tín"
-
 FPT “vời” ông lớn Nhật Bản cùng đầu tư nhà máy đóng gói, kiểm thử chip nhớ tại Việt Nam