


 Kết nối nguồn lực, thúc đẩy hình thành hệ sinh thái AI Việt Nam
-
Kết nối nguồn lực, thúc đẩy hình thành hệ sinh thái AI Việt Nam
-
 Chuyển đổi số phải chuyển từ "có nền tảng" sang "có người dùng", tạo ra giá trị thực chất
-
 Khơi thông “mạch máu” đất đai xứ Thanh nhờ công nghệ số
-
 Xử lý bài toán quá tải bằng AI “may đo”
-
VIFC-HCMC cùng 2 quỹ hợp tác đầu tư 100 triệu USD vào doanh nghiệp công nghệ -
Zenbook chiếm 53% phân khúc laptop Windows cao cấp: Lợi thế có bền vững?
Hacker nước ngoài đang mở đợt tấn công có chủ đích trên diện rộng vào Việt Nam
Minh Sơn (TTXVN/Vietnam+)
- 30/10/2019 16:30

Cục An toàn thông tin đề nghị người dùng khẩn trương ứng phó sau khi có hơn 400.000 địa chỉ IP bị nhiễm mã độc của chiến dịch tấn công có chủ đích vào hệ thống thông tin ở Việt Nam.
TIN LIÊN QUAN
 |
Sáng 30/10, Cục An toàn thông tin (Bộ Thông tin và Truyền thông), cơ quan điều phối ứng cứu sự cố an toàn thông tin mạng quốc gia đã phát lệnh điều phối, yêu cầu các cơ quan, tổ chức, doanh nghiệp gấp rút rà quét, bóc gỡ các tệp tin chứa mã độc của chiến dịch tấn công có chủ đích (APT) quy mô lớn đang diễn ra trên không gian mạng Việt Nam.
Theo đó, đại diện Cục An toàn thông tin cho biết đã phát hiện và ghi nhận chiến dịch tấn công APT có máy chủ điều khiển đặt bên ngoài lãnh thổ, phát tán mã độc quy mô lớn nhằm vào các hệ thống thông tin của các cơ quan Chính phủ và chủ quản hệ thống thông tin hạ tầng quan trọng quốc gia Việt Nam.
Tính đến thời điểm hiện tại, nhà chức trách đã xác định được hơn 400.000 địa chỉ IP bị lây nhiễm với hơn 16 biến thể của mã độc trong chiến dịch này.
Cũng trong lệnh điều phối ứng cứu mới phát ra, Cục An toàn thông tin đề nghị các cơ quan, tổ chức, doanh nghiệp thực hiện gấp các biện pháp theo dõi, giám sát những kết nối đến máy chủ điều khiển mã độc.
Cụ thể, các cơ quan, tổ chức, doanh nghiệp được yêu cầu phải giám sát nghiêm ngặt, ngăn chặn kết nối đến các máy chủ điều khiển mã độc APT theo danh sách được Cục An toàn thông tin tổng hợp (dưới đây).
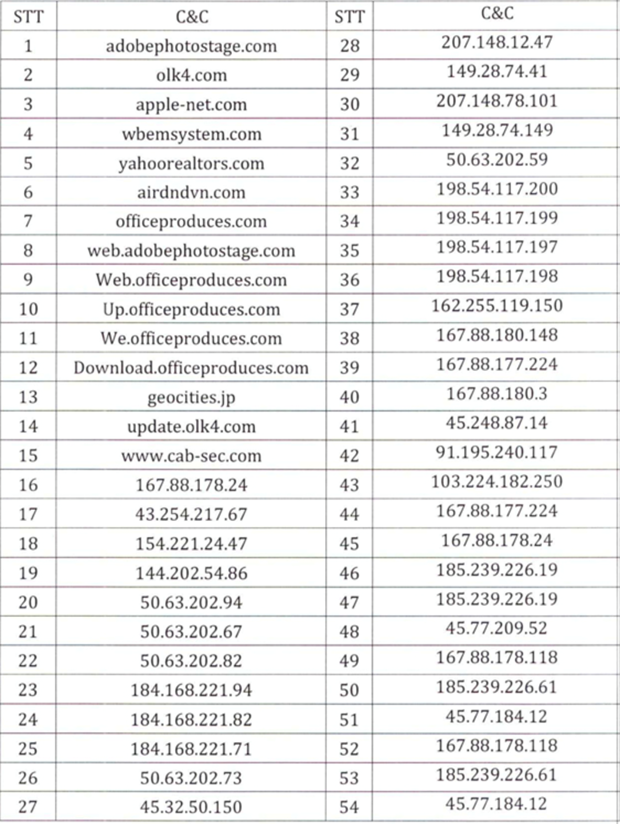 |
| Danh sách các tên miền/IP máy chủ điều khiển mã độc (Nguồn: Cục An toàn thông tin) |
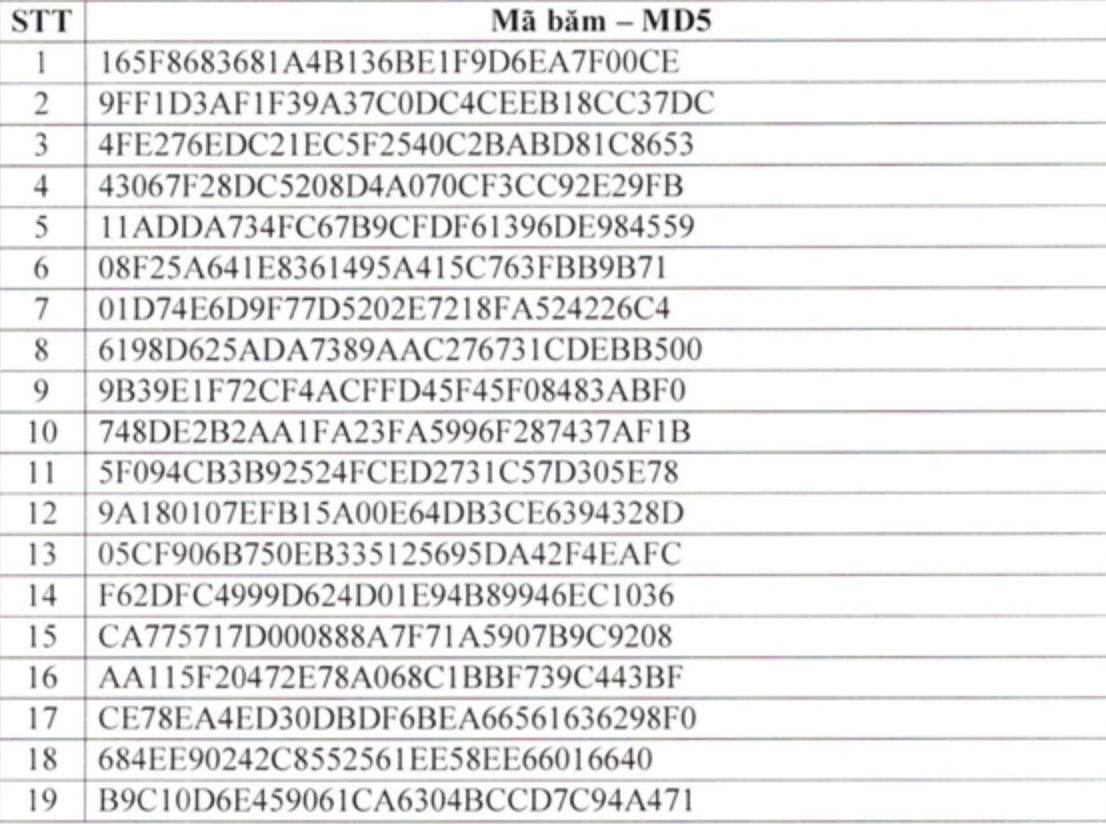 |
| Danh sách mã băm (Nguồn: Cục An toàn thông tin) |
Mã độc được nhóm tin tặc sử dụng trong chiến dịch tấn công APT lần này được đánh giá là rất nguy hiểm.
Khi phát tán vào Việt Nam, mã độc chủ yếu được lây nhiễm qua đường email, đánh lừa người dùng nhấn vào file word (.doc) đính kèm. Ngoài việc đánh cắp thông tin, tin tặc còn có thể lợi dụng máy của người dùng để tấn công các máy tính khác, huy động thành một mạng máy tính ma tấn công từ chối dịch vụ (DDoS). Các mã độc này cũng có thể nằm vùng, gián điệp để thực hiện tấn công leo thang các hệ thống thông tin trọng yếu.
Người sử dụng có thể tải công cụ rà quét, diệt các mã độc của chiến dịch APT do Cục xây dựng và cung cấp trên các trang ais.gov.vn, vncert.vn.
Nhấn mạnh mức độ đặc biệt nguy hiểm của các mã độc được nhóm tin tặc sử dụng trong chiến dịch tấn công APT quy mô lớn lần này, Cục An toàn thông tin đề nghị lãnh đạo các cơ quan, tổ chức, doanh nghiệp nghiêm túc thực hiện lệnh điều phối. Thời hạn các đơn vị gửi báo cáo tình hình lây nhiễm và kết quả xử lý (nếu có) về Cục An toàn thông tin là trước ngày 5/11/2019.
[Infographic] 7 tháng, có 6.219 sự cố tấn công mạng vào các trang web của Việt Nam
7 tháng năm 2019, Trung tâm Ứng cứu khẩn cấp máy tính VNCERT ghi nhận 6.219 sự cố tấn công mạng vào các trang web của Việt Nam, tăng 104% so với cùng kỳ...
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
VIFC-HCMC cùng 2 quỹ hợp tác đầu tư 100 triệu USD vào doanh nghiệp công nghệ -
Zenbook chiếm 53% phân khúc laptop Windows cao cấp: Lợi thế có bền vững? -
TP.HCM đề xuất cơ chế mới, gỡ vướng cho doanh nghiệp công nghệ -
Nền tảng lưu trữ tạo lưới Huawei LUTERRA: Giảm chi phí hạ tầng, tăng sản lượng cho dự án BESS quy mô lớn -
AI tác động thế nào đến báo chí thời chuyển đổi số? -
Bộ trưởng Vũ Hải Quân lý giải vì sao giải ngân vốn đầu tư cho khoa học - công nghệ còn thấp -
Lâm Đồng chi 171 tỷ đồng đầu tư thiết bị công nghệ cho nhiều cơ quan






-
 SHB đứng thứ 10 trong Top 50 thương hiệu dẫn đầu năm 2026 của Forbes Việt Nam
-
 Phú Long ghi dấu ấn tại APEA 2026 với hai giải thưởng về thương hiệu và quản trị
-
 Pebsteel sau 32 năm: Từ vị thế tiên phong đến khát vọng thiết lập chuẩn mực ngành nhà thép
-
 VPBank “House of Diamond”: Khi sự đủ đầy bắt nguồn từ sự cân bằng bên trong
-
 Stavian ED phát triển hạ tầng năng lượng cho KCN Stavian Vĩnh Phúc
-
 Bảo Tín Mạnh Hải nhận giải Fast Enterprise Award tại APEA 2026: Tăng tốc nhờ chữ "Tín"