


 Hưng Yên tiếp sức các ý tưởng khởi nghiệp đổi mới sáng tạo
-
Hưng Yên tiếp sức các ý tưởng khởi nghiệp đổi mới sáng tạo
-
 “Sáng tạo trẻ Hà Nội 2026”: Chắp cánh ý tưởng của học sinh, sinh viên
-
 [Longform] Khu Công nghệ cao Hòa Lạc: Nơi Hà Nội kiểm chứng công nghệ mới
-
 VNPT Money góp sức kiến tạo hành trình giao thông đô thị liền mạch
-
Làm sạch, gắn số định danh cho 12 triệu dữ liệu văn bằng, chứng chỉ trên VNeID -
SEMIEXPO Vietnam 2026 hội tụ 200 doanh nghiệp bán dẫn toàn cầu
2,7 triệu máy tính chạy Windows 10 tại Việt Nam có nguy cơ bị tấn công mạng
Châu An (VnExpress)
- 17/01/2020 16:38

Lỗ hổng nghiêm trọng trên Windows 10, được Cục An ninh quốc gia Mỹ NSA cảnh báo, đang tồn tại trên 2,7 triệu máy tính tại Việt Nam.
TIN LIÊN QUAN
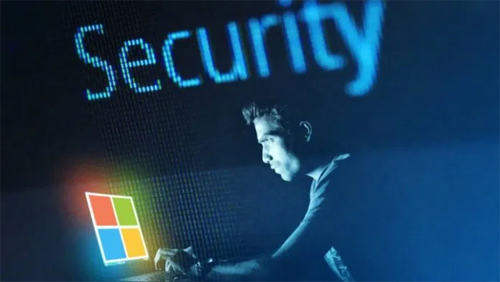 |
| Người dùng Windows 10 được khuyến cáo bản vá ngay lập tức. Ảnh: Time24. |
Theo thống kê của Bkav, ước tính có tới 2,76 triệu máy tính ở Việt Nam có nguy cơ bị khai thác bởi lỗ hổng được gọi là NSACrypt. Trong khi đó, 60% số người sử dụng công cụ miễn phí kiểm tra lỗ hổng của Bkav chưa cập nhật bản vá lỗi.
Nếu khai thác thành công lỗ hổng, kẻ tấn công có thể lợi dụng mức độ tin cậy của các kết nối https, các tập tin và email đã ký và mã thực thi đã ký được khởi chạy dưới chế độ người dùng. Từ đó, hacker có thể giả mạo chữ ký số trên phần mềm, lừa hệ điều hành cài đặt phần mềm độc hại đồng thời mạo danh danh tính của bất kỳ phần mềm hợp pháp nào mà người dùng không hề hay biết, phá hoại hoạt động của doanh nghiệp, cũng như các cơ quan chính phủ.
Sau khi phát hiện, NSA đã gửi cảnh báo tới Microsoft thay vì âm thầm khai thác nó. Theo chuyên gia bảo mật Dmitri Alperovitch của Crowd Strike, NSACrypt là lỗ hổng mà các hacker của NSA rất muốn âm thầm sử dụng trong nhiều năm tới như là một vũ khí để tấn công các mạng lưới tình báo nước ngoài. Tuy nhiên, do mức độ nghiêm trọng của lỗ hổng, cơ quan này đã quyết định tiết lộ cho Microsoft.
Trước đây, NSA cũng từng phát hiện lỗ hổng Eternal Blue SMB nhưng cố tình che giấu suốt 5 năm. Eternal Blue chính là lỗ hổng gây nên thảm họa mã độc tống tiền WannaCry năm 2017. Một cựu hacker NSA đã so sánh việc sử dụng công cụ này giống đánh cá bằng thuốc nổ.
Ngày 14/1, Microsoft đã phát hành bản vá để bảo vệ hệ thống của người dùng. Tuy nhiên, rất nhiều người vẫn chưa cập nhật phiên bản Windows 10 mới nhất. Hiện Microsoft và NSA chưa phát hiện cuộc tấn công nào liên quan đến lỗ hổng.
"Lỗi bảo mật không nguy hiểm nếu được vá kịp thời", Matthew Green, Giáo sư chuyên ngành Khoa học máy tính tại Đại học Johns Hopkins nói. "Nhưng nếu người dùng không cập nhật bản vá, nó sẽ trở thành thảm họa".
Bảo đảm an ninh mạng: Thủ tướng chỉ đạo ưu tiên sử dụng sản phẩm, giải pháp trong nước
Thủ tướng Chính phủ chỉ thị ưu tiên sử dụng sản phẩm, giải pháp, dịch vụ của doanh nghiệp trong nước đáp ứng yêu cầu về an toàn, an ninh...
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
Làm sạch, gắn số định danh cho 12 triệu dữ liệu văn bằng, chứng chỉ trên VNeID -
SEMIEXPO Vietnam 2026 hội tụ 200 doanh nghiệp bán dẫn toàn cầu -
Chính phủ ban hành Khung kiến trúc an ninh mạng quốc gia -
Khoảng trống pháp lý với tài xế công nghệ -
Hà Nội tăng tốc chuyển đổi hạ tầng Internet sang IPv6 -
TP.HCM rà soát nguồn điện đón các dự án trung tâm dữ liệu -
Hà Nội thống nhất lập cổng kiến nghị cho doanh nghiệp công nghệ




-
 SeABank thông báo mời thầu
-
 Chứng khoán Pinetree thông báo phát hành 10 mã chứng quyền có bảo đảm mới (Kỳ 2)
-
 Daiichi Life Việt Nam chính thức ra mắt nhận diện thương hiệu mới
-
 Phát triển kinh tế tầm thấp và thúc đẩy ứng dụng công nghệ vũ trụ
-
SeABank thông báo mời thầu
-
 Cavaillès Việt Nam - Thương hiệu yêu thích được khách hàng bình chọn của Tiktok Choice Award 2026