


 Việt Nam xếp thứ 37 thế giới về năng lực cạnh tranh số và trí tuệ nhân tạo
-
Việt Nam xếp thứ 37 thế giới về năng lực cạnh tranh số và trí tuệ nhân tạo
-
 Đề xuất nghiên cứu phát triển không gian công nghệ quy mô 100 ha tại Hà Nội
-
 Hưng Yên thúc đẩy chuyển đổi AI, hướng tới quản trị và sản xuất thông minh
-
 Doanh nghiệp Việt Nam - Nhật Bản hợp tác phát triển nông nghiệp số
-
Stavian hợp tác chiến lược với quỹ đầu tư Nhật Bản để đầu tư phát triển hạ tầng cáp quang biển -
Kết quả sau gần 2 năm thực hiện Nghị quyết số 57-NQ/TW
Mã độc lan truyền qua Facebook Messenger nhắm đến người dùng trình duyệt Chrome là chính
Hữu Tuấn
- 23/12/2017 06:39

Một dạng mã độc ẩn dưới dạng video gửi theo Facebook Messenger đang lây lan cực nhanh tại Việt Nam.
TIN LIÊN QUAN
Mã độc đào tiền ảo lây lan
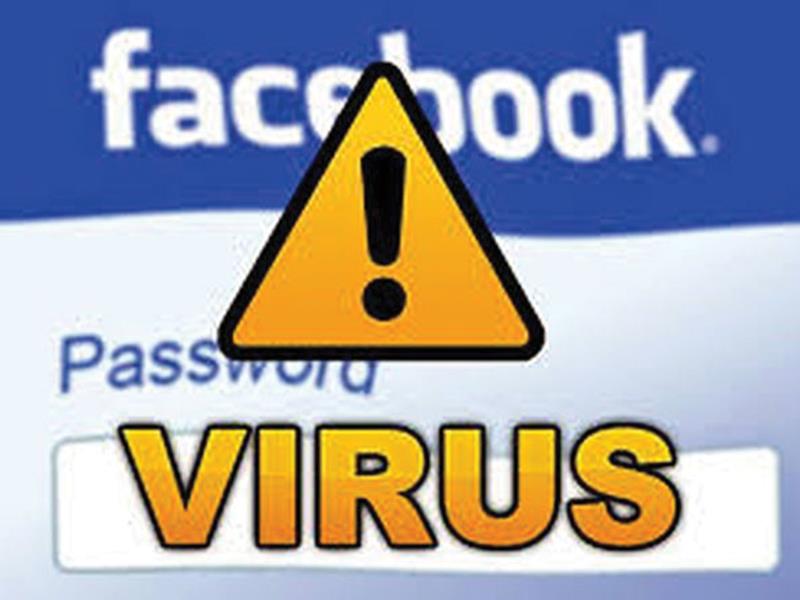
Trong những ngày qua, người viết bài này liên tục nhận được tin nhắn Facebook Messenger có chứa các tệp tin dạng video_xxx.zip (x là số ngẫu nhiên). Tất cả các tin nhắn này được gửi từ bạn bè, nhưng không có lời nhắn.
Không ít độc giả phản ánh, họ nhận được một số file đuôi “.zip” và đã mở ra. Từ khi mở file này ra, máy tính của họ có biểu hiện chạy chậm.
 |
Mã độc dạng này lây lan cực nhanh trong cộng đồng người sử dụng mạng Facebook tại Việt Nam và gây hoang mang cho người dùng về khả năng tài khoản bị đánh cắp hoặc sử dụng vào mục đích xấu.
Trước sự lây lan chóng mặt của loại mã độc nguy hiểm trên, Cục An toàn thông tin (Bộ Thông tin và Truyền thông) đã gửi Công văn số 683/CATTT-TĐQLGS để cảnh báo.
Theo xác định của Cục An toàn Thông tin, loại mã độc nói trên lây lan bằng cách gửi đi một tập tin tên là video_xxx.zip (trong đó xxx là các số ngẫu nhiên). Đây là một tập tin nén, trong đó có chứa tập tin với định dạng mp4.exe, thực chất là tập tin thực thi của hệ điều hành Windows. Tuy nhiên, người dùng thông thường lại nhầm tưởng là tập tin video (mp4), nên dễ mở ra xem.
Theo phân tích kỹ thuật ban đầu của Cục An toàn thông tin, loại mã độc này khi lây nhiễm vào máy tính người dùng, sẽ tự động tải và cài đặt một số tập tin độc hại như 7za.exe, files.7z từ trang web độc hại có tên miền yumuy.johet.bid (với các mẫu mã độc khác nhau, tên miền này có thể thay đổi).
Mã độc sẽ sử dụng tập tin 7za.exe để giải nén tập tin file.7z, sau đó lấy tiện ích mở rộng (extension) độc hại và tự động cài đặt tiện ích mở rộng này này vào trình duyệt Chrome. Trong tập tin được giải nén có chứa các tập tin thực thi được cho là sử dụng nhằm mục đích lợi dụng tài nguyên máy tính người dùng để đào tiền ảo.
Theo các chuyên gia an toàn thông tin, người dùng trình duyệt Chrome là đối tượng chính của mẫu mã độc trên.
Đánh giá về mã độc đang lan truyền, ông Vũ Ngọc Sơn, Phó chủ tịch phụ trách mảng Chống mã độc của Bkav cũng mô tả: đầu tiên, nạn nhân sẽ nhận được một file zip qua chat, sau khi mở file zip này sẽ thấy một file video giả mạo bên trong. Nếu mở tiếp file giả mạo, máy tính sẽ bị nhiễm mã độc. Trong trường hợp máy tính nạn nhân dùng trình duyệt Chrome, mã độc sẽ cài một extension để tiếp tục phát tán file zip qua Facebook Messenger tới danh sách bạn bè của nạn nhân.
“Mục đích của hacker trong đợt phát tán mã độc này là chiếm quyền điều khiển máy tính của nạn nhân để đào tiền ảo, khiến máy tính có hiện tượng bị chậm, giật…”, ông Sơn cho biết.
Phòng chống mã độc mới như thế nào?
Các chuyên gia bảo mật khuyến cáo, để tránh “dính” mã độc dạng này, người dùng nên chủ động ngay từ đầu, tuyệt đối không tải về và mở những tập tin lạ được gửi đến thông qua Facebook Messenger. Nếu đã tải về tập tin chứa mã độc thì cần xóa trong thư mục tải về, thường là Downloads của thư mục tài khoản trên Windows. Còn nếu đã khởi chạy nó, hãy tắt kết nối Internet, cập nhật phần mềm diệt virus và quét toàn bộ hệ thống.
 Mục đích của hacker trong đợt phát tán mã độc này là chiếm quyền điều khiển máy tính của nạn nhân để đào tiền ảo.

Ông Vũ Ngọc Sơn cho biết, Bkav đã cập nhật mẫu nhận diện mã độc này với tên là W32.FBCoinMiner.Worm, người dùng có thể tải phần mềm Bkav phiên bản mới nhất để diệt virus. Khách hàng dùng phiên bản Bkav Pro sẽ được tự động cập nhật.
Cục An toàn thông tin cũng cảnh báo người dùng phải cảnh giác và không mở các tập tin hay đường dẫn lạ được gửi qua Facebook Messenger hay bất kỳ ứng dụng truyền thông nào khác (Viber, Zalo, thư điện tử…). Nếu nhận được thông tin lạ (tập tin hoặc đường dẫn), có thể thông báo hoặc gửi thông tin về Cục An toàn thông tin để tổng hợp và phân tích, cảnh báo khi có những dấu hiệu, nguy cơ tấn công mạng mới.
Đối với người dùng đã bị lây nhiễm, cần cài đặt và cập nhật các phần mềm phòng, chống mã độc, virus để phát hiện và ngăn chặn, loại bỏ mã độc.
Hơn 12.000 máy tính tại Việt Nam nhiễm mã độc Facebook đào tiền ảo
Cứ 10 phút, hacker lại tung lên mạng một biến thể virus mới, khiến hơn 12.600 máy tính tại Việt Nam nhiễm mã độc đào tiền ảo lây qua Facebook. Bkav...
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
Stavian hợp tác chiến lược với quỹ đầu tư Nhật Bản để đầu tư phát triển hạ tầng cáp quang biển -
Kết quả sau gần 2 năm thực hiện Nghị quyết số 57-NQ/TW -
TP.HCM kết nối nhà sáng tạo nội dung số để lan tỏa các giá trị văn hóa -
VNPT hợp tác với Symphony cung cấp dịch vụ truyền dẫn quốc tế -
DNSE tổ chức sự kiện công nghệ thường niên đón đầu xu hướng công nghệ và AI -
Facebook thử nghiệm gói thuê bao trả phí tại Việt Nam, giá từ 27.990 đồng/tháng -
Nhiều loại vật liệu xây dựng phải dán nhãn năng lượng từ đầu năm 2029
-
1  TP.HCM: Đấu giá "đất vàng" và 3.790 căn hộ tái định cư ở Khu đô thị mới Thủ Thiêm
-
2  Chế tài nghiêm khắc dành cho nhà đầu tư năng lượng đăng ký nhưng chậm triển khai
-
3  Ưu tiên đầu tư trục xương sống Bắc - Nam và hành lang Đông - Tây thế hệ mới
-
4  “Chốt” chỉ tiêu và chi tiêu để năm 2027 tăng tốc, bứt phá




-
 MSB được vinh danh tại 3 hạng mục giải thưởng ngân hàng uy tín năm 2026
-
 The Maris Vũng Tàu tạo đà phát triển từ kết quả kinh doanh năm 2026
-
 Mùa mua sắm cuối năm: Trả góp 0% có giúp iPhone 18 Pro Max hút khách?
-
 Công bố Top 10 Doanh nghiệp tạo giá trị hàng đầu Việt Nam 2026 ngành Dược - Thiết bị y tế
-
 Từ thỏa thuận đầu tư tại Nhật Bản, EVF mở rộng cơ hội tiếp cận thị trường vốn quốc tế
-
 Chạm thẻ quyền năng - Săn deal rực rỡ: VPBank khởi động mùa mua sắm cuối năm với loạt ưu đãi hấp dẫn