


 Chứng khoán phiên 13/11: VN-Index kéo xanh phút cuối, khối ngoại bất ngờ đảo chiều trong phiên
-
Chứng khoán phiên 13/11: VN-Index kéo xanh phút cuối, khối ngoại bất ngờ đảo chiều trong phiên
-
 Vietcombank hạ lãi vay cuối năm, gần 25.000 khách hàng hưởng lợi
-
 HD SAISON công bố thông tin chuyển đổi hình thức pháp lý, nhà đầu tư chiến lược nước ngoài
-
 VietinBank iPay Mobile mở kho quà gần 2,2 tỷ đồng: Cơ hội sở hữu ô tô VinFast VF3 và iPhone 18 Pro
-
Thanh tra việc giảm lãi suất tại các ngân hàng, thực hiện ngay trong tháng 11 -
Tín dụng chính sách chuyển động cùng dòng chảy số
Techcombank nhận chứng chỉ quốc tế về an toàn, bảo mật cho hệ thống thẻ
Uyên Linh
- 22/05/2015 12:11

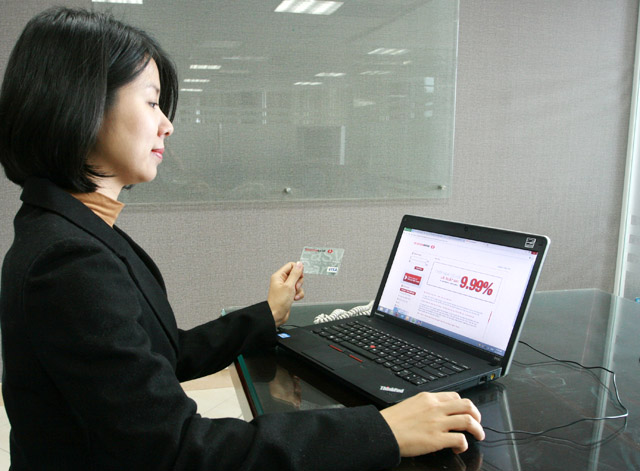
Ngân hàng TMCP Kỹ thương Việt Nam (Techcombank) vừa tiếp tục vinh dự đón nhận chứng chỉ Quốc tế PCI DSS cho hệ thống Thẻ do tổ chức đánh giá Quốc tế Control Case (Ấn Độ) trao tặng, và trở thành ngân hàng Việt Nam đầu tiên được Control Case trao tặng chứng chỉ này hai lần
TIN LIÊN QUAN
 |
Đây là một trong những chứng chỉ quan trọng được nhiều tổ chức cung cấp thẻ lớn trên thế giới áp dụng cho các thành viên để bảo đảm tiêu chuẩn an toàn và bảo mật cho khách hàng.
Tiêu chuẩn PCI DSS do Hội đồng Tiêu chuẩn Bảo mật – SSC (Security Standards Council) thiết lập dành cho thẻ thanh toán. Tham gia Hội đồng là các tổ chức thẻ quốc tế lớn trên thế giới như: Visa, MasterCard, American Express (AMEX), Discover Financial Services, JCB International...
Để đạt được tiêu chuẩn PCI DSS, các đơn vị cần đáp ứng 12 yêu cầu khắt khe dành cho hệ thống. Đó là các yêu cầu về chính sách an ninh thông tin, quy trình xử lý dữ liệu, cấu trúc mạng máy tính… nhằm đảm bảo an toàn cho dữ liệu thẻ trong suốt quá trình xử lý và lưu trữ tại các ngân hàng hoặc các đơn vị có chức năng thanh toán trực tuyến. Qua đó các đơn vị hạn chế được các lỗ hổng bảo mật và rủi ro bị đánh cắp thông tin, đồng thời tăng cường bảo vệ dữ liệu lưu trên thẻ và giao dịch thanh toán thẻ.
Đặc biệt, với các đơn vị đã từng đạt được chứng chỉ PCI DSS, để tiếp tục nhận được chứng chỉ PCI DSS duy trì cần có mức độ đáp ứng tiêu chuẩn cao hơn so với năm trước.
Nhận thức được tầm quan trọng của PCI DSS trong việc cung cấp các dịch vụ thẻ đạt tiêu chuẩn bảo mật quốc tế, ngay từ năm 2011, Techcombank đã bắt đầu triển khai thực hiện dự án chuẩn hóa hệ thống nhằm nhanh chóng đạt được tiêu chuẩn PCI DSS cùng các tiêu chuẩn bảo mật khác do Visa/Master quy định. Techcombank đã chính thức chuyển đổi việc phát hành thẻ Quốc tế từ thẻ từ sang thẻ theo công nghệ Chip –EMV từ tháng 12/2011, thực hiện áp dụng bảo mật 3D secure từ đầu năm 2013.
Khoảng giữa năm 2012, Techcombank đã triển khai ký hợp đồng với Công ty Control Case (Ấn Độ) một trong những đơn vị độc lập được SSC lựa chọn và được các tổ chức thẻ Quốc tế thừa nhận để tham gia tư vấn và đánh giá xây dựng tiêu chuẩn PCI DSS cho hệ thống của mình. Sau hơn 1 năm theo dõi, giám sát, kiểm tra và đánh giá độc lập, ngày 12/11/2013 Control Case đã hoàn thành báo cáo và chính thức công nhận việc hệ thống thẻ của Techcombank đã đạt tiêu chuẩn PCI DSS.
Trong năm 2014, Techcombank tiếp tục đầu tư cải tiến, tăng tiêu chuẩn bảo mật, tăng cường kiểm soát công tác vận hành thẻ và kỹ năng làm việc của cán bộ, nhờ đóTechcombank đã vượt qua những yêu cầu khắt khe hơn để trở thành ngân hàng Việt Nam đầu tiên được nhận chứng nhận PCI DSS hai lần.
Phát biểu về sự kiện này, ông Đặng Công Hoàn - Giám đốc Trung tâm Thẻ và Dịch vụ Tài khoản Cá nhân Techcombank cho biết: “Techcombank rất vinh dự khi tiếp tục được trao tặng chứng chỉ uy tín này. Chứng chỉ cũng là động lực thúc đẩy chúng tôi tiếp tục phát triển hệ thống ngân hàng với nền tảng công nghệ cao song song với việc đảm bảo sự an toàn và bảo mật tốt nhất theo tiêu chuẩn quốc tế. Việc thực hiện nghiêm ngặt các tiêu chuẩn PCI DSS của Techcombank sẽ giúp cho khách hàng yên tâm hơn trong việc sử dụng thẻ thanh toán, giảm thiểu các rủi ro có thể xảy ra”.
|
12 yêu cầu bảo mật thông tin của PCI DSS: 1. Xây dựng và duy trì hệ thống tường lửa nhằm bảo vệ dữ liệu thẻ thanh toán 2. Không dùng các tham số hoặc mật khẩu được thiết lập sẵn từ các nhà cung cấp hệ thống (thiết bị mạng, đường truyền Internet…) 3. Bảo vệ dữ liệu thẻ thanh toán khi lưu trữ trên hệ thống 4. Mã hóa thông tin thẻ trên đường truyền trong quá trình giao dịch và di chuyển 5. Sử dụng và cập nhật thường xuyên phần mềm phòng chống virus 6. Xây dựng - duy trì hệ thống và các ứng dụng đảm bảo an ninh mạng 7. Hạn chế rủi ro việc tiếp cận với dữ liệu thẻ thanh toán qua các kênh (qua thanh toán, thẻ trên đường đi…) 8. Cấp phát và theo dõi các tài khoản truy nhập hệ thống 9. Giới hạn các phương pháp tiếp cận vật lý với dữ liệu thẻ (tại trung tâm thẻ, qua các nhà cung cấp chuyển phát, oursource…) 10. Kiểm tra và lưu trữ tất cả các truy nhập vào hệ thống và dữ liệu thẻ 11. Thường xuyên đánh giá và thử nghiệm lại quy trình an ninh hệ thống 12. Xây dựng chính sách bảo vệ thông tin tại doanh nghiệp |
 on local server. Be sure to CHMOD your directory to 777.)
ATM hết tiền, hãy gọi đường dây nóng
Hiện tượng máy ATM hết tiền hoặc trục trặc đã bắt đầu xuất hiện tại nhiều địa phương,dù thời kỳ cao điểm chưa tới.
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
 Chứng khoán phiên 13/11: VN-Index kéo xanh phút cuối, khối ngoại bất ngờ đảo chiều trong phiên
-
 Vietcombank hạ lãi vay cuối năm, gần 25.000 khách hàng hưởng lợi
-
 HD SAISON công bố thông tin chuyển đổi hình thức pháp lý, nhà đầu tư chiến lược nước ngoài
-
 VietinBank iPay Mobile mở kho quà gần 2,2 tỷ đồng: Cơ hội sở hữu ô tô VinFast VF3 và iPhone 18 Pro
-
Thanh tra việc giảm lãi suất tại các ngân hàng, thực hiện ngay trong tháng 11 -
Tín dụng chính sách chuyển động cùng dòng chảy số -
TOP50 2026: 15 năm ghi dấu sức bền của doanh nghiệp Việt Nam -
Lãi suất tăng cao: Năm 2027 có thể là cơ hội để "bắt đáy" bất động sản dòng tiền -
Lãi suất cho vay khó xuống dưới 10%/năm, dư địa giảm phụ thuộc vào rủi ro tín dụng -
VPBank và SMBC hướng tới xây dựng Hành lang tài chính kết nối hai nền kinh tế Việt - Nhật -
Việt Trung Nam bị xử phạt vì vi phạm hàng loạt quy định về công bố thông tin






-
 SHB đứng thứ 10 trong Top 50 thương hiệu dẫn đầu năm 2026 của Forbes Việt Nam
-
 Phú Long ghi dấu ấn tại APEA 2026 với hai giải thưởng về thương hiệu và quản trị
-
 Pebsteel sau 32 năm: Từ vị thế tiên phong đến khát vọng thiết lập chuẩn mực ngành nhà thép
-
 VPBank “House of Diamond”: Khi sự đủ đầy bắt nguồn từ sự cân bằng bên trong
-
 Stavian ED phát triển hạ tầng năng lượng cho KCN Stavian Vĩnh Phúc
-
 Bảo Tín Mạnh Hải nhận giải Fast Enterprise Award tại APEA 2026: Tăng tốc nhờ chữ "Tín"