


 Tăng 13 lần trong một thập kỷ, dư địa cho tín dụng xanh vẫn còn rất lớn
-
Tăng 13 lần trong một thập kỷ, dư địa cho tín dụng xanh vẫn còn rất lớn
-
 Lời giải cho bài toán vốn của y tế tư nhân
-
 Gỡ “ma trận” đứng tên hộ: Cuộc chiến làm sạch sở hữu chéo ngân hàng
-
 VietinBank đồng hành cùng khách hàng qua các thế hệ
-
Nhóm công ty chứng khoán có ngân hàng chống lưng: Rủi ro vì dồn tiền vào vài "ông lớn" -
Chứng khoán phiên 21/9: Thử thách quanh mốc 1.800 điểm
Yêu cầu công ty chứng khoán báo cáo bảo đảm an toàn thông tin mạng trước 15/4
Thanh Thuỷ
- 09/04/2024 18:38

Các hệ thống thông tin cung cấp dịch vụ chứng khoán cần triển khai bảo đảm an toàn hệ thống thông tin theo cấp độ quy định tại Nghị định số 85/2016.
TIN LIÊN QUAN
Chia sẻ tại cuộc Tọa đàm "Bảo mật thông tin trong lĩnh vực chứng khoán" tổ chức sáng ngày 9/4, ông Lê Công Phú, Phó giám đốc Trung tâm Ứng cứu khẩn cấp không gian mạng Việt Nam (Vncert, Bộ Thông tin và Truyền thông) cho biết, Cục An toàn Thông tin Bộ Thông tin Truyền thông đã có yêu cầu gửi công ty chứng khoán (CTCK) phải có báo cáo trước 15/4 về tình hình triển khai đảm bảo an toàn thông tin theo cấp độ và đảm bảo an toàn thông tin theo mô hình 4 lớp. Cụ thể, bốn lớp này bao gồm lực lượng bảo vệ tài chỗ, được kiểm tra đánh giá bởi tổ chức chuyên nghiệp, được giám sát bởi tổ chức chuyên nghiệp và cuối cùng là kết nối tới Trung tâm Giám sát An toàn Không gian mạng quốc gia.
Cũng theo ông Phú, thời gian vừa qua, Cục An toàn Thông tin đã đôn đốc thực hiện, nhóm các cơ quan nhà nước đã làm khá tốt. Tuy Tuy nhiên, nhóm doanh nghiệp và định chế tài chính chưa thực sự tốt.
“Chúng tôi chưa có khảo sát với các công ty chứng khoán về khả năng phòng chống tấn công mạng hiện tại. Tuy nhiên, sau sự cố tấn công mạng xảy ra tại VNDirect vừa rồi, chúng tôi nhận thấy các công ty chứng khoán nói riêng và doanh nghiệp nói chung phần lớn chưa tuân thủ thông tin về an toàn thông tin mạng theo cấp độ”, ông Phú cho hay.
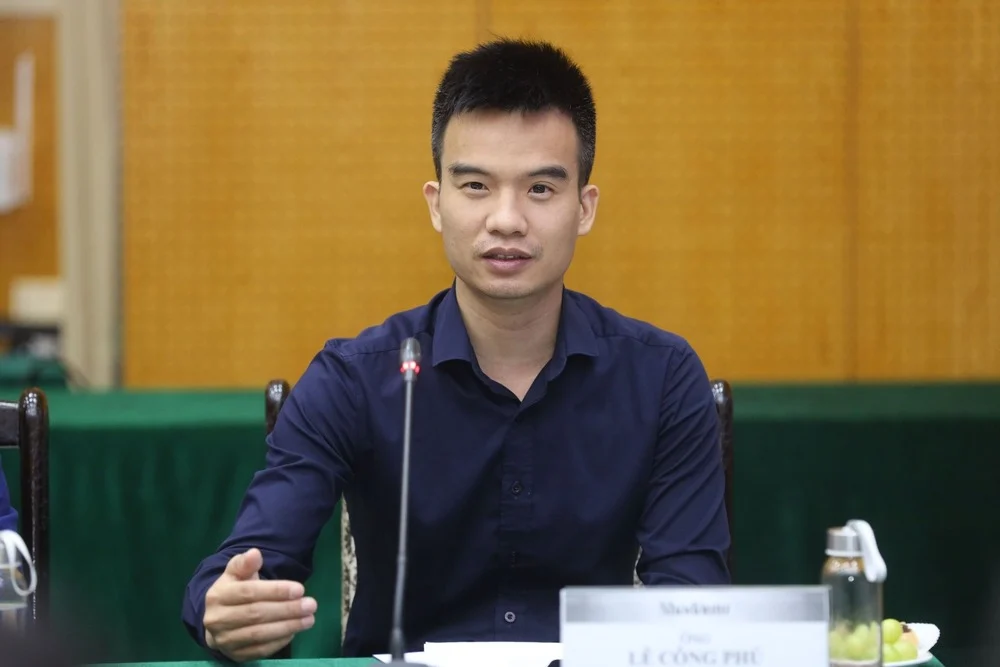 |
| Ông Lê Công Phú, Phó giám đốc Trung tâm Ứng cứu khẩn cấp không gian mạng Việt Nam (Vncert) Ảnh: Trọng Hiếu. |
Căn cứ quy định tại mục 25 Phụ lục IV Luật đầu tư năm 2020 và khoản 2 Điểm b khoản 2 Điều 9 Nghị định 85/2016/NĐ-CP, các hệ thống thông tin cung cấp dịch vụ chứng khoán cần triển khai bảo đảm an toàn hệ thống thông tin theo cấp độ quy định tại Nghị định số 85/2016/NĐ-CP ngày 01/7/2016 của Chính phủ về bảo đảm an toàn hệ thống thông tin theo cấp độ và Thông tư 12/2022/TT-BTTTT ngày 12/8/2022 của Bộ trưởng Bộ Thông tin và Truyền thông.
Do vậy, theo công văn gửi công ty chứng khoán, việc không triển khai bảo đảm an toàn hệ thống thông tin theo cấp độ là vi phạm quy định pháp luật và bị xử phạt hành chính theo Điều 88 và Điều 89 Nghị định số 15/2020/NĐ-CP ngày 03/02/2020 của Chính phủ quy định xử phạt vi phạm hành chính trong lĩnh vực bưu chính, viễn thông, tần số vô tuyến điện, công nghệ thông tin và giao dịch điện tử.
Cùng đó, ông Phú cũng nhấn mạnh chế tài xử phạt việc không tuân thủ quy định về an toàn thông tin hiện nay hiện khá nhẹ, thực tế có thể thấy thấp hơn thiệt hại khi xảy ra.
Dù vậy, sự việc không mong muốn như tại VNDirect vừa qua nếu xảy ra số tiền phạt có thể ít nhưng danh tiếng, uy tín ảnh hưởng rất lớn. Thời gian tới, các mức phạt có thể xem xét tăng nặng và yêu cầu doanh nghiệp đảm bảo an toàn thông tin mạng.
Nghị định về xử phạt vi phạm hành chính trong lĩnh vực an ninh mạng đã được lấy ý kiến thời gian qua và dự kiến sớm được ban hành. Trong đó, liên quan đến vi phạm trong việc bảo vệ dữ liệu cá nhân, mức xử phạt hành chính đang được đề xuất có thể lên tới 5% tổng doanh thu năm tài chính liền trước, thậm chí tước quyền sử dụng giấy phép kinh doanh 1-3 tháng.
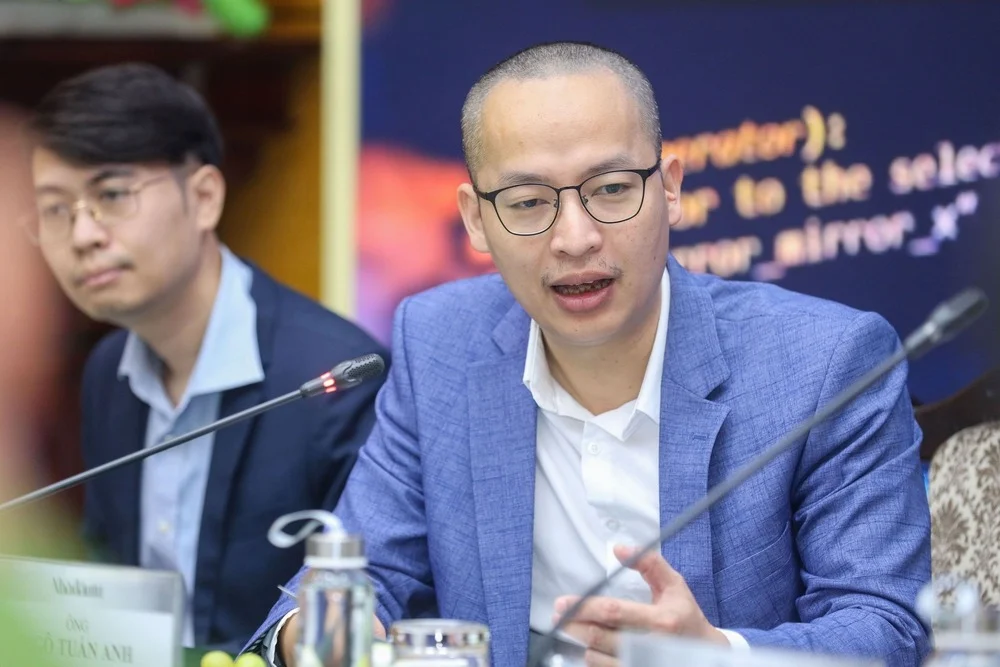 |
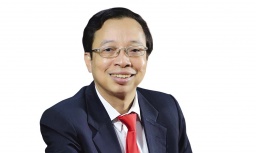
| Ông Ngô Tuấn Anh - Tổng giám đốc Công ty An ninh mạng SCS, Phó Chủ tịch Hiệp hội An toàn thông tin Việt Nam Ảnh: Trọng Hiếu. |
Theo ông Ngô Tuấn Anh, Tổng giám đốc Công ty An ninh mạng SCS, Phó Chủ tịch Hiệp hội An toàn thông tin Việt Nam, quy định về đảm bảo an toàn thông tin hiện đã có tại thông tư với các hướng dẫn khá rõ, mức độ yêu cầu khác nhau với tuỳ từng cấp độ.
"Ví dụ, với công ty chứng khoán là cấp độ 3, việc vận hành quản lý, kỹ thuật như thế nào đã được nêu ra. Các đơn vị nên tuân thủ khi tham chiếu vào trường hợp cụ thể của mình. Khi thực hiện đúng quy định pháp luật, đảm bảo tuân thủ, để tránh có thêm rủi ro bị xử lý do vi phạm không tuân thủ quy định pháp luật", ông Tuấn Anh cũng nhấn mạnh.
Chia sẻ về kinh nghiệm của các quốc gia, theo ông Trần Minh Quân, chuyên gia bảo mật cấp cao của PwC , nghiên cứu cho thấy đa số các quốc gia như Anh, Mỹ đều thành lập một đơn vị chuyên trách đề rà soát, thống kê trong quốc gia về bảo mật an ninh mạng. Từ đó, đưa ra hình thức bảo vệ trong đó có cả khung an toàn bảo mật, hỗ trợ 1 đơn vị khi bị tấn công mà không biết làm thế nào. Đội đặc nhiệm này đưa các thông tin lên cổng thông tin, gửi báo cáo tới các đơn vị để đưa cảnh báo nhằm củng cố an toàn thông tin và để các đơn vị biết khi đã bị tin tặc tấn công phải có bước để khôi phục cụ thể.
Chủ tịch VNDirect lên tiếng xin lỗi, khẳng định dữ liệu khách hàng không bị xâm nhập
Lần đầu lên tiếng sau sự cố, bà Phạm Minh Hương, Chủ tịch HĐQT Chứng khoán VNDirect gửi lời xin lỗi và thừa nhận VNDirect còn thiếu kinh nghiệm...
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
VietinBank đồng hành cùng khách hàng qua các thế hệ -
Nhóm công ty chứng khoán có ngân hàng chống lưng: Rủi ro vì dồn tiền vào vài "ông lớn" -
Chứng khoán phiên 21/9: Thử thách quanh mốc 1.800 điểm -
Mở phòng giao dịch tại khu phi thuế quan: Chi nhánh ngân hàng ngoại phải có vốn tối thiểu 3.000 tỷ đồng -
VFA 2026: Thảo luận loạt vấn đề lớn của ngành quỹ -
3 bài toán lớn để thị trường chứng khoán Việt Nam giữ sức hút sau nâng hạng -
Người ta tiền tỷ mới đầu tư, mình muốn bắt đầu từ 20 triệu thì sao?
-
1  Nhóm công ty chứng khoán có ngân hàng chống lưng: Rủi ro vì dồn tiền vào vài "ông lớn"
-
2  Metro Bến Thành - Tham Lương dự kiến khoan hầm ngầm từ tháng 8/2027
-
3  Gỡ “ma trận” đứng tên hộ: Cuộc chiến làm sạch sở hữu chéo ngân hàng
-
4  Phó chủ tịch UBCKNN: Doanh nghiệp cần tận dụng tối đa cơ hội từ nâng hạng thị trường




-
 Vietcombank tham dự ASEAN Exchanges Roadshow 2026 tại Bangkok, Thái Lan
-
 Vietcombank tham dự Hội thảo Ngày doanh nghiệp Việt Nam HOSE - Daiwa năm 2026 tại Singapore
-
 Đông Tây Land - Đối tác phân phối chiến lược trên hành trình kiến tạo các đại đô thị
-
 Dòng tiền tìm đến giá trị thực tại triển lãm Nam Long Experience 2026
-
 Brewing Tomorrow: Carlsberg Việt Nam thúc đẩy tăng trưởng xanh và phát triển bền vững thông qua sử dụng tài nguyên hiệu quả
-
 Hiện đại hóa đô thị, giao thông bằng quản trị video tích hợp AI cùng Univision