


 Thành lập Trung tâm Công nghệ Không gian Việt Nam - Ý
-
Thành lập Trung tâm Công nghệ Không gian Việt Nam - Ý
-
 YouTube kiếm tiền từ người Việt, người Việt kiếm tiền từ YouTube như thế nào?
-
 Bộ Công an yêu cầu phòng ngừa, phát hiện, xử lý UAV đe dọa an ninh, an toàn hàng không
-
 Bắt đầu cuộc thi khuôn mẫu Việt Nam 2026, tăng cường kết nối giữa đào tạo kỹ thuật và thực tiễn sản xuất
-
Tìm kiếm sản phẩm công nghệ giải bài toán của Hà Nội -
Hà Nội thành lập Quỹ Phát triển khoa học, công nghệ và đổi mới sáng tạo
Biến thể mới của mã độc qua email
Tú Ân
- 08/10/2018 08:57

Thả mã độc qua email gửi tới lãnh đạo doanh nghiệp là thủ đoạn mới mà các tin tặc đang sử dụng để tấn công các ngân hàng, doanh nghiệp tại Việt Nam.
TIN LIÊN QUAN
Mail chứa virus gián điệp
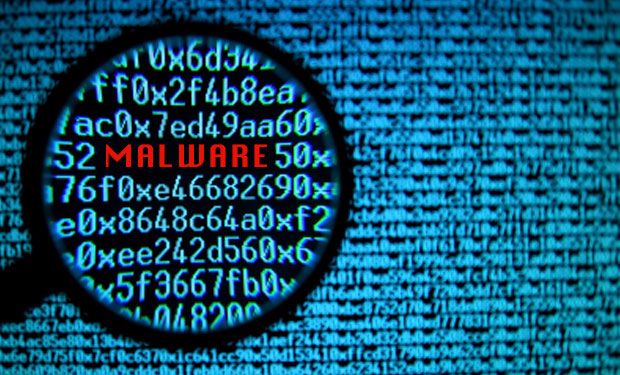
Cuối tháng 8/2018, hệ thống giám sát của Công ty cổ phần An toàn thông tin CyRadar đã phát hiện cuộc tấn công gián điệp mới nhắm vào một ngân hàng lớn ở Việt Nam. Sau đó không lâu, CyRadar liên tiếp phát hiện một số tổ chức khác cũng bị tấn công với hình thức tương tự. Cuộc tấn công khởi đầu bằng một email chứa file văn bản PDF đính kèm, được gửi tới một số nhân vật quan trọng của ngân hàng. Do mã độc hoàn toàn mới, nên phần mềm diệt virus trên các máy tính chưa thể phát hiện, xoá bỏ.
 |
| . |
Theo phân tích của CyRadar, phần mềm gián điệp này là biến thể mới của FlawedAmmyy RAT (Remote Access Tool), là phần mềm gián điệp đang được nhắc đến nhiều trong các cuộc tấn công có chủ đích nhằm vào các ngân hàng trên thế giới từ một tháng trở lại đây. Ngay khi tải xuống và mở file, máy tính đã bị nhiễm mã độc và lây lan ra toàn hệ thống. May mắn là chưa có hậu quả đáng kể nào xảy ra.
Trước đó, tháng 7/2018, Trung tâm Ứng cứu khẩn cấp Máy tính Việt Nam (VNCERT) đã thông báo các hình thức tấn công có chủ đích của tin tặc nhắm vào hệ thống thông tin của một số ngân hàng và hạ tầng quốc gia quan trọng tại Việt Nam. Tin tặc đã thực hiện các thủ thuật lừa đảo, kết hợp với các công nghệ kỹ thuật cao để qua mặt các hệ thống bảo vệ an toàn thông tin của các ngân hàng, nhằm chiếm quyền điều khiển máy tính và qua đó tấn công hệ thống máy tính nội bộ chứa thông tin quan trọng khác.
Theo thống kê của VNCERT, Việt Nam luôn có mặt trong top quốc gia bị lây nhiễm mã độc nhiều nhất thế giới. Số lượt địa chỉ IP Việt Nam nằm trong các mạng botnet (mạng máy tính được tạo lập từ các máy tính mà hacker có thể điều khiển từ xa) lớn lên đến con số 4.772.972; địa chỉ IP của Việt Nam phát tán thư rác đi các nước là 12.685. Trong 8 tháng năm 2018, đã xảy ra 5.318 cuộc tấn công lừa đảo, 945 trang bị cài cắm mã độc; tổng số trang thu thập thông tin cá nhân người dùng Việt Nam lên đến 1.020.
Cảnh giác từ khi mở mail
“Loại hình tấn công qua email chủ yếu nhắm vào lãnh đạo điều hành của doanh nghiệp để kiểm soát thông tin và sau đó mạo danh để thực hiện các lệnh chuyển tiền vào các địa chỉ đã định sẵn. Ghi nhận của Trend Micro cho thấy, Việt Nam nằm trong top 5 của thế giới bị tấn công bằng hình thức này và tập trung vào lĩnh vực tài chính, thương mại”, bà Myla Pilao, Giám đốc Hãng bảo mật Trend Micro cho biết.
Theo mô tả của chuyên gia Trend Micro, hình thức tấn công này chủ yếu nhắm vào các lãnh đạo cao cấp của doanh nghiệp. Bằng việc gửi các mail có chứa mã độc, khi lãnh đạo doanh nghiệp mở mail, mã độc đã xâm nhập máy tính thành công. Hacker sẽ âm thầm chiếm quyền kiểm soát hòm thư của lãnh đạo doanh nghiệp, sau đó thực hiện các lệnh qua email cho nhân viên cấp dưới thực hiện các yêu cầu như chuyển tiền, cung cấp thông tin.
“Hacker thường cố gắng thuyết phục người dùng mở file đính kèm, click vào đường link hoặc khai thông tin cá nhân qua những email trông rất giống như email của các tổ chức đáng tin cậy, như ngân hàng, cơ quan chính phủ hoặc hãng bán lẻ trực tuyến. Người dùng không nên click vào bất kỳ link hay gửi bất kỳ thông tin nào, trừ phi hoàn toàn tin tưởng những email đó hợp pháp. Người dùng cũng không nên chạy con trỏ qua đường link để xem nó thực sự sẽ đến đâu”, chuyên gia hãng bảo mật Kaspersky khuyến cáo.
Theo thống kê của Tập đoàn công nghệ Bkav, cứ 10 email được gửi đi thì có 1 email chứa virus mã hóa dữ liệu, rất nguy hiểm đối với các doanh nghiệp, cơ quan nhà nước. Nó sử dụng hình thức lây nhiễm không mới, đó là nhúng vào các file đính kèm trong email. Dù vậy, các email này lại rất khó đề phòng, bởi nó được gửi trực tiếp từ người quen của nạn nhân và với nội dung hấp dẫn. Khi người nhận mở email này, dù là chỉ mở file văn bản, thì máy tính sẽ bị nhiễm mã độc, do rất nhiều máy tính tại Việt Nam chưa vá lỗ hổng trong phần mềm văn phòng.
Ông Vũ Ngọc Sơn, Phó chủ tịch phụ trách Mảng Chống mã độc của Tập đoàn công nghệ Bkav khuyến cáo, để phòng ngừa nguy cơ mã độc tấn công, người dùng nên sao lưu dữ liệu thường xuyên, cập nhật bản vá cho hệ điều hành, đồng thời chỉ mở các file văn bản nhận từ Internet trong môi trường cách ly Safe Run. Người dùng cũng cần cài phần mềm diệt virus thường trực trên máy tính để được bảo vệ tự động.
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
 YouTube kiếm tiền từ người Việt, người Việt kiếm tiền từ YouTube như thế nào?
-
 Bộ Công an yêu cầu phòng ngừa, phát hiện, xử lý UAV đe dọa an ninh, an toàn hàng không
-
 Bắt đầu cuộc thi khuôn mẫu Việt Nam 2026, tăng cường kết nối giữa đào tạo kỹ thuật và thực tiễn sản xuất
-
 Tìm kiếm sản phẩm công nghệ giải bài toán của Hà Nội
-
Hà Nội thành lập Quỹ Phát triển khoa học, công nghệ và đổi mới sáng tạo -
Khoa học, công nghệ - động lực tăng trưởng cho doanh nghiệp Hưng Yên -
Việt Nam chính thức khép lại kỷ nguyên 2G -
Hưng Yên gia hạn thời gian nhận hồ sơ Cuộc thi Khởi nghiệp, đổi mới sáng tạo năm 2026 -
Nhà bán hàng tăng dùng AI, sàn bán hàng chuyển mạnh sang trải nghiệm và giao nhận -
Ban hành Khung kiến trúc tổng thể quốc gia số trước ngày 29/1/2027 -
Hà Nội: Sandbox đất hiếm tạo lực đẩy cho công nghiệp bán dẫn




-
 Tập đoàn Gemadept tham dự Diễn đàn lãnh đạo cấp cao và các tập đoàn hàng đầu Việt - Pháp
-
 BW khởi công nhà xưởng may đo cho Detmold Group
-
 18 năm tiếp tục khẳng định vị thế tại thị trường Việt Nam
-
 Mở bán chính thức KĐT Đất Việt Green Park, ưu đãi hấp dẫn cho khách hàng tham dự
-
 Khi chiến lược nhân sự trở thành động lực tăng trưởng của doanh nghiệp
-
 VALUE10 2026: Nhận diện doanh nghiệp có năng lực tạo giá trị hàng đầu Việt Nam