


 Góc nhìn TTCK tuần 23/11- 27/11: Dòng tiền bắt đáy tham gia, VN-Index kỳ vọng hồi phục
-
Góc nhìn TTCK tuần 23/11- 27/11: Dòng tiền bắt đáy tham gia, VN-Index kỳ vọng hồi phục
-
 Kinh nghiệm kiến tạo gia sản trường tồn theo chuẩn mực toàn cầu cho gia đình Việt
-
 VPBankS khẳng định sức hút tuyển dụng với Top 1 Nơi làm việc tốt nhất ngành Dịch vụ tài chính 2026
-
 Số hóa bảo lãnh giúp nhà thầu đón sóng đầu tư công
-
Chứng khoán phiên 20/11: Hồi lại cuối phiên, VN-Index thu hẹp đà giảm -
Chứng khoán Maybank bị phạt vì thiếu sót khi xác minh thông tin khách hàng
Cuộc tấn công virus Petya chứng minh WannaCry chỉ mới bắt đầu
Tú Ân
- 29/06/2017 14:21

Theo F-Secure Labs, Petya không giống như các công cụ mã độc khác, Petya là một "cơn ác mộng", nó mã hóa các phần của ổ đĩa làm cho Windows không thể truy cập được.
TIN LIÊN QUAN
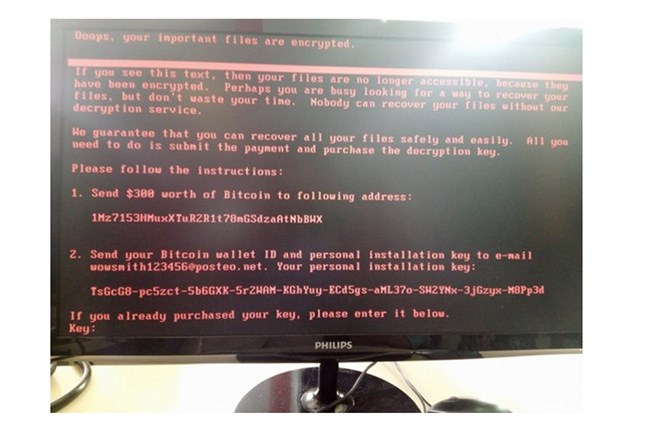 |
| Mã độc Petya đang lây lan rất nhanh. |
Ông Jarkko đại diện của F-Secure Labs đã mô tả Petya được biết đến như là một công cụ của ransomware (mã độc tống tiền) trong một bài đăng blog mà ông viết vào năm 2016. Thay vì chỉ mã hóa các tệp tin, nó sẽ khóa toàn bộ đĩa, không thể sử dụng được cho đến khi virus này bị loại khỏi.
Sự bùng nổ của các loại virus ransomware đặc biệt khó chịu đang lan rộng khắp thế giới. Và trong sự bùng phát hiện nay có những điểm tương đồng với vụ WannaCry xảy ra tháng trước, các nhà nghiên cứu bảo mật cảnh báo rằng chiến dịch hiện tại là chuyên nghiệp hơn nhiều và có khả năng diễn biến tồi tệ hơn nhiều đối với các công ty.
Phòng nghiên cứu F-Secure Labs đã xác nhận rằng ransomware được sử dụng lần này thuộc dòng Pansa ransomware, và nó hoạt động giống như một con sâu mạng, lây lan qua cùng một lỗ hổng SMB (sử dụng khai thác EternalBlue do NSA phát triển) như WannaCry.
F-Secure Labs đã cảnh báo về nguy cơ của các công cụ giám sát của Chính phủ bị rò rỉ bởi bọn tội phạm trong nhiều năm. Những lời cảnh báo này đã trở thành hiện thực mà các doanh nghiệp sẽ phải đương đầu trong nhiều năm tới.
WannaCry đã chứng minh được mô hình kinh doanh khả thi đối với bọn tội phạm. Ransomware lây lan như một con sâu thông qua một mạng có thể chứa nhiều dữ liệu của một tổ chức lưu trữ thông tin, đòi hỏi chuộc thông tin bằng tiền mặt dưới dạng Bitcoin để đổi lấy sự cứu trợ. Nhưng thiệt hại của WannaCry đã được giảm thiểu nhanh chóng do mã hóa cẩu thả cho phép một công cụ diệt được kích hoạt bởi các nhà nghiên cứu phần mềm độc hại đã không chú ý kỹ càng và cho phép nghỉ ngơi vào thời điểm đó.
Bây giờ Petya dường như nỗ lực chuyên nghiệp hơn nhiều để sử dụng các phương pháp tương tự.
Sean Sullivan, Cố vấn an ninh F-Secure cho biết: "Đây là những gì mà WannaCry được ví như những giải đấu lớn.Tội phạm nghiệp dư đã lây nhiễm rất nhiều trong lần trước. Lần này các “chàng trai”muốn nhận tiền mặt. "
Không giống như các công cụ ransomware khác, Petya là một "cơn ác mộng", nó mã hóa các phần của ổ đĩa làm cho Windows không thể truy cập được. Mặc dù loại virus này đã ra đời được khoảng hơn một năm, không có phiên bản của nó đã sử dụng khai thác mạng trước.
Vào chiều thứ Ba, hơn 6.000 USD đã được thu thập trong ví tiền Bitcoin mà Petya yêu cầu thanh toán, theo các khoản thanh toán theo dõi tài khoản Twitter này.
F-Secure cho biết, sản phẩm, giải pháp của F-Secure sẽ ngăn chặn phiên bản Petya mới. "Các sản phẩm đầu cuối của chúng tôi ngăn chặn tất cả các ví dụ về mối đe dọa. Sản phẩm quản lý các lỗ hổng dễ bị xâm nhập của F-Secure đánh dấu các lỗ hổng được sử dụng trong hệ thống khắc phục. Cuối cùng, dịch vụ phản ứng sự cố của F-Secure phát hiện ra cuộc tấn công và cho phép phản ứng ngay lập tức đối với mối đe dọa.Các sản phẩm đầu cuối của F-Secure bảo vệ chống lại Petya trên nhiều lớp để đảm bảo rằng cuộc tấn công có thể được dừng lại ở nhiều điểm trong suốt chuỗi tấn công", đại diện F-Secure cho biết.
Khuyến cáo của F-Secure nếu bạn bị nhiễm virus:
- Thay đổi tất cả quyền truy cập tệp để truy cập chỉ đọc cho tất cả người dùng trên các chia sẻ mạng nội bộ. HO ORC ngắt kết nối tất cả các ổ đĩa chia sẻ tệp chính, NAS, SAN, ở những nơi có thể để hạn chế bất kỳ sự lây nhiễm tiềm ẩn nào khi truy cập chỉ đọc không thể được cấu hình.
- Kiểm tra cơ sở hạ tầng giám sát tình trạng hệ thống của bạn để xem tài sản CNTT nào đã tăng lên trong hoạt động của ổ đĩa để đọc và viết ổ đĩa.
- Đem điện thoại với bên thứ ba quản lý hệ thống của bạn và cho họ biết một miếng vá khẩn cấp có thể sẽ đến. Ngoài ra, một cửa sổ dịch vụ ngay lập tức có thể cần được lên lịch cùng với bất kỳ thử nghiệm đó là cần thiết sau khi vá.
Bóng ma WannaCry chưa tan, siêu mã độc EternalRocks tràn tới
Mã độc WannaCry chưa tan, thì đã xuất hiện một mã độc mới mang tên EternalRocks tiềm ẩn nguy cơ gây ra khủng hoảng an ninh mạng.
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
 Góc nhìn TTCK tuần 23/11- 27/11: Dòng tiền bắt đáy tham gia, VN-Index kỳ vọng hồi phục
-
 Kinh nghiệm kiến tạo gia sản trường tồn theo chuẩn mực toàn cầu cho gia đình Việt
-
 VPBankS khẳng định sức hút tuyển dụng với Top 1 Nơi làm việc tốt nhất ngành Dịch vụ tài chính 2026
-
 Số hóa bảo lãnh giúp nhà thầu đón sóng đầu tư công
-
Chứng khoán phiên 20/11: Hồi lại cuối phiên, VN-Index thu hẹp đà giảm -
Chứng khoán Maybank bị phạt vì thiếu sót khi xác minh thông tin khách hàng -
Vietnam Connect Forum 2026: VietinBank kết nối cơ hội đầu tư, kiến tạo hệ sinh thái doanh nghiệp FDI tại Việt Nam -
Tín dụng chuyển từ bất động sản sang hạ tầng -
Ngân hàng thu hẹp danh mục trái phiếu doanh nghiệp trong quý III -
Tổng Giám đốc SHS Nguyễn Duy Linh đảm nhiệm thêm vai trò Chủ tịch HĐQT BVIM -
Vàng tiếp tục lao dốc, rơi xuống đáy 15 tháng khi bị bán tháo
-
1  Phú Thọ đề nghị đầu tư cao tốc 15.700 tỷ đồng; Hà Tĩnh có thêm dự án chế biến gỗ 110 tỷ đồng
-
2  Quốc hội thông qua Nghị quyết về một số cơ chế, chính sách đặc thù phát triển du lịch Việt Nam
-
3  5 nhóm lĩnh vực quy hoạch cục bộ đô thị Huế tầm nhìn đến 2065
-
4  Quyết định đầu tư trên 162.000 tỷ cho ba dự án cao tốc mới




-
 Tôn Nam Kim mở rộng năng lực sản xuất với nhà máy thép 6.200 tỷ đồng
-
 Chi gần 1.886 tỷ đồng chia cổ tức: Thước đo dòng tiền và kỷ luật tài chính FPT
-
 Carlsberg Việt Nam thúc đẩy chuyển đổi xanh với hệ thống điện mặt trời áp mái mới tại nhà máy bia Phú Bài
-
 Vietcombank - Hành trình 11 năm bền bỉ giữ vững vị thế ngân hàng có môi trường làm việc tốt nhất Việt Nam
-
 AMY lên sàn HOSE: Nội lực sản xuất gặp thị trường vốn
-
 Trao quyền để bứt phá: Decathlon dẫn đầu Nơi làm việc tốt nhất Việt Nam ngành Sản xuất 2026