


 DNSE tổ chức sự kiện công nghệ thường niên đón đầu xu hướng công nghệ và AI
-
DNSE tổ chức sự kiện công nghệ thường niên đón đầu xu hướng công nghệ và AI
-
 Facebook thử nghiệm gói thuê bao trả phí tại Việt Nam, giá từ 27.990 đồng/tháng
-
 Nhiều loại vật liệu xây dựng phải dán nhãn năng lượng từ đầu năm 2029
-
 VNPT và Quảng Trị: Từ kết quả chuyển đổi số đến những bài toán phát triển mới
-
Quảng Trị và VNPT thúc đẩy chuyển đổi số giai đoạn 2027–2030 -
TP.HCM tính cơ chế đầu tư đặc biệt phát triển Khu đô thị khoa học, công nghệ
Phát hiện virus tấn công đánh cắp tài khoản Facebook đang lan nhanh
P.V (Vietnam+)
- 16/11/2015 15:05

Nhiều người dùng Facebook tại Việt Nam đang đối mặt với một hình thức phát tán virus mới đang được hacker áp dụng.
TIN LIÊN QUAN

Cụ thể, người dùng sẽ nhận được thông báo có bạn bè nhắc tới trong một bài viết hoặc một bình luận. Nhấp vào thông báo này, trình duyệt sẽ chuyển hướng người dùng tới một trang web có giao diện giống hệt với Facebook.
Và, nếu người dùng ấn vào bất kỳ vị trí nào trên website giả mạo nói trên, trình duyệt sẽ bị cài một tiện ích có tên là “Vur.” Tiện ích này cho phép hacker kiểm soát các thao tác của người dùng từ đó đánh cắp tài khoản và các thông tin quan trọng khi duyệt web của họ.
Trao đổi với phóng viên, anh Trần Quang Chiến, (Giám đốc Công ty Cổ phần VNIST), phụ trách securitydaily.net cho biết, nhiều khả năng đây là lỗ hổng mới mà Facebook chưa khắc phục. Điều này cho phép mã độc tạo ra những đường dẫn độc hại ẩn chứa trong các thông báo trên Facebook để lừa người dùng.
Trong trường hợp này, hầu hết các công cụ bảo vệ sẽ không có nhiều tác dụng bởi các website này là mẫu mà tin tặc mới tạo ra và các mã độc đã đánh lừa người dùng để cài đặt một chương trình mở rộng độc hại.
Anh Chiến cũng cho hay, trong nhiều trường hợp, Facebook sẽ đưa ra cảnh báo khi người dùng click vào một đường dẫn nằm bên ngoài Facebook. Để cẩn thận, người dùng nên kiểm tra kỹ đường dẫn trước khi truy cập.
Bên cạnh đó, khi duyệt web nói chung và Facebook nói riêng, nếu xuất hiện các yêu cầu cài đặt add-on (phần mở rộng) thì lưu ý không nên chấp nhận. Bởi lẽ, hầu hết các website “sạch” sẽ không yêu cầu người dùng làm như vậy.
Ở trường hợp đã bị mã độc lây nhiễm và cài đặt add-on, người dùng nên xóa ngay các add-on lạ ra khỏi trình duyệt đang sử dụng. “Ở một số trường hợp chúng tôi phát hiện add-on có tên là ‘Vur’ [ảnh-pv] hiện đã có hơn 4.000 lượt cài đặt,” anh Chiến nói.
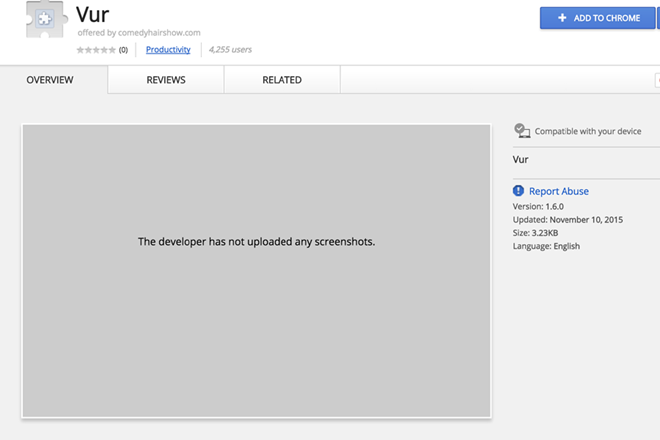 Add-on có tên là ‘Vur’ hiện đã có hơn 4.000 lượt cài đặt,(Nguồn: Trần Quang Chiến)
Ngoài ra, anh Chiến cũng khuyến cáo người dùng cần xóa bỏ các bài post mà mã độc đã tự động đăng tải, thay đổi mật khẩu lập tức. Trong trường hợp mất tài khoản, người dùng có thể dùng chức năng lấy lại mật khẩu của Facebook để lấy lại qua địa chỉ email hoặc tin nhắn điện thoại.
Cũng theo anh Chiến, để đảm bảo an toàn và ít ảnh hưởng tới người dùng khác, người dùng Facebook nên thiết lập lại chế độ an toàn. Cụ thể, là việc các bài đăng mà người dùng bị “đánh dấu” sẽ không tự hiển thị lên tường, mà phải được cho phép.
Thông tin Chính phủ thử nghiệm lên Facebook
Trong buổi họp báo cung cấp thông tin xung quanh việc ban hành Nghị quyết số 36a về Chính phủ điện tử chiều 20/10, Tổng giám đốc Cổng thông tin...
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
 DNSE tổ chức sự kiện công nghệ thường niên đón đầu xu hướng công nghệ và AI
-
 Facebook thử nghiệm gói thuê bao trả phí tại Việt Nam, giá từ 27.990 đồng/tháng
-
 Nhiều loại vật liệu xây dựng phải dán nhãn năng lượng từ đầu năm 2029
-
 VNPT và Quảng Trị: Từ kết quả chuyển đổi số đến những bài toán phát triển mới
-
Quảng Trị và VNPT thúc đẩy chuyển đổi số giai đoạn 2027–2030 -
TP.HCM tính cơ chế đầu tư đặc biệt phát triển Khu đô thị khoa học, công nghệ -
Làm sạch, kết nối dữ liệu trong ngành giáo dục là nhiệm vụ đặc biệt quan trọng -
Dữ liệu trở thành đích ngắm trong làn sóng tấn công mạng -
Khi Viettel xây bệ phóng cho con chip "make in Vietnam" -
FPT Retail ba năm liên tiếp thăng hạng trong Fortune Southeast Asia 500 -
Hưng Yên tạo động lực tăng trưởng mới từ khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số




-
 GC Food đính chính thông tin báo cáo tài chính (kỳ 3)
-
 Novaland ghi nhận doanh thu 10.215 tỷ đồng trong 9 tháng 2026
-
 Ovaltine mở rộng danh mục tại Việt Nam: Chiến lược chinh phục thị trường dinh dưỡng người trưởng thành
-
 Công bố Top 10 Doanh nghiệp tạo giá trị hàng đầu Việt Nam 2026 ngành Logistics
-
 Công bố Top 10 Doanh nghiệp tạo giá trị hàng đầu Việt Nam 2026 ngành Chứng khoán
-
 GC Food đính chính thông tin báo cáo tài chính (kỳ 2)