


 Khởi tố 28 bị can trong vụ sửa số liệu phân tích, kết quả quan trắc
-
Khởi tố 28 bị can trong vụ sửa số liệu phân tích, kết quả quan trắc
-
 Cựu Phó bí thư Tỉnh đoàn Yên Bái Đinh Tiến Hùng bị phạt 16 năm 6 tháng tù
-
 TP.HCM thông báo thu hồi khu đất tại phường Diên Hồng của Bộ Khoa học và Công nghệ
-
 Chỉ một cuộc gọi, đường link “lạ” có thể khiến tài sản bị chiếm đoạt
-
Hai “trùm” sản xuất sữa giả liên quan Rance Pharma và Hacofood bị phạt 30 năm tù -
Hai cựu Viện trưởng Viện Pháp y tâm thần Trung ương cùng hầu tòa
Tái diễn nạn lừa đảo chiếm đoạt tài khoản để trục lợi
Tú Ân
- 09/02/2023 08:17

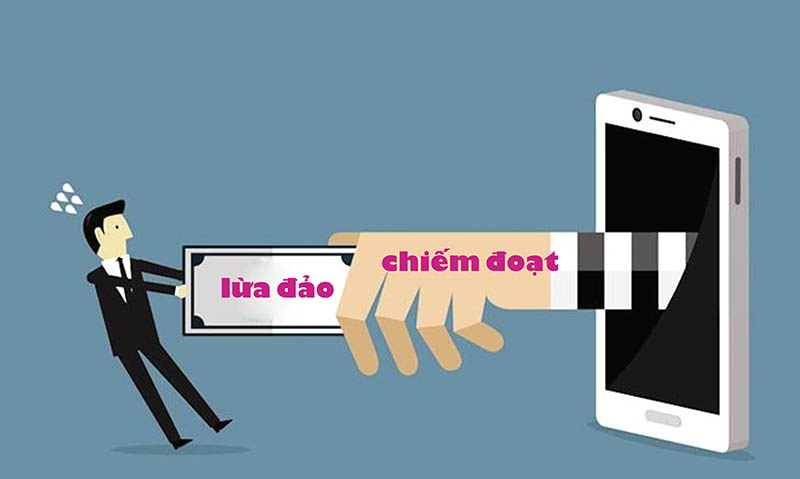
Dịp Tết Quý Mão 2023, chiêu thức lừa đảo, mạo danh nhãn hàng, ngân hàng nhằm đánh cắp thông tin, chiếm tài khoản để trục lợi lại nở rộ. Chuyên gia khuyến cáo, người dùng cần nâng cao cảnh giác để tránh thiệt hại.
TIN LIÊN QUAN
 |
Mạo danh Để chiếm tài khoản
Trong dịp Tết Quý Mão, hãng Bia Sài Gòn đã bị mạo danh thực hiện trò trúng thưởng ngày Tết để chiếm đoạt tài khoản người dùng.
Các đối tượng lừa đảo đã lợi dụng hình ảnh thương hiệu Bia Sài Gòn để tạo ra các website được đăng ký với tên miền như: m.mucwyeda.cn, m.2ffzarr.cn, m.knotcriterion.top, m.appeasementstagger.top, 42fvsn9.cn/Cihgf6t0/sabecovn-m2…, sau đó gửi tin nhắn qua Zalo, Facebook mời người dùng đăng ký thông tin để nhận quà tặng.
Khi người dùng nhập thông tin cá nhân, tài khoản ngân hàng, sẽ bị các đối tượng này chiếm đoạt để rút tiền, lừa đảo người quen chuyển tiền hoặc bán thông tin cho bên thứ 3.
Ngân hàng số Cake trong tháng 1/2022 cũng ghi nhận nhiều trường hợp mạo danh nhân viên Ngân hàng yêu cầu người dùng cung cấp thông tin số thẻ, mã bảo mật sử dụng trong thanh toán quốc tế (CVC2), mã OTP.
Kẻ xấu đã hướng dẫn người dùng tải app, mở thẻ tín dụng và cung cấp ảnh chụp màn hình thẻ, mã OTP cho đối tượng để thẩm định hoặc yêu cầu chuyển tiền vào tài khoản với lý do mở tài khoản tiết kiệm. Sau khi có thông tin, đối tượng sẽ thực hiện các giao dịch và chặn liên lạc với người dùng.
Số liệu từ Dự án Chống lừa đảo (dự án phi lợi nhuận, do Công ty TNHH Doanh nghiệp xã hội Chống lừa đảo thực hiện) cho thấy, từ ngày 19 đến 27/1/2023, đã có 181 website lừa đảo chiếm đoạt thông tin người dùng được phát hiện và ngăn chặn. Các trang web chủ yếu lợi dụng tâm lý trúng thưởng, mua sắm dịp Tết để lừa đảo, trục lợi.
Chuyên gia bảo mật Ngô Minh Hiếu cho biết, gần đây xuất hiện một chiến dịch phát tán đường link độc hại để thu thập thông tin bằng cách giả mạo các chương trình khuyến mại dịp Tết của một số thương hiệu. Những website giả này có phần link lạ như “.xyz”, “.top”, “.online”...
Theo trang Cảnh báo an toàn thông tin Việt Nam (Trung tâm Giám sát an toàn không gian mạng quốc gia), năm 2022, đơn vị này đã ghi nhận gần 13.000 trường hợp lừa đảo trực tuyến tại Việt Nam. Trong đó, số vụ lừa đảo để lấy thông tin chiếm 24,4%. Hành vi đánh cắp thông tin cá nhân là bước đệm để tiếp nối cho việc lên kịch bản thực hiện lừa đảo tài chính.
Cẩn trọng ứng phó với những thủ đoạn mới
Theo ông Vũ Ngọc Sơn, Giám đốc kỹ thuật Công ty Công nghệ an ninh mạng quốc gia Việt Nam (NCS), việc siết chặt quản lý SIM rác, đặc biệt là thông tin đăng ký số điện thoại sẽ khiến các hình thức tấn công lừa đảo cũ như nhắn tin, gọi điện bị đẩy lùi dần. Tuy nhiên, các đối tượng lừa đảo có thể quay sang sử dụng các đầu số nước ngoài hoặc gọi điện, nhắn tin qua các ứng dụng chat, OTT trên Internet.
Chuyên gia của NCS khuyến cáo, để phòng tránh lừa đảo, người dùng cần nâng cao cảnh giác, mỗi khi nhận được một tin nhắn hay cuộc gọi, thì không vội tin ngay, mà nên xác minh lại trực tiếp với các thông tin liên lạc công khai của các tổ chức có liên quan.
Ông Trần Đức Lượng, CEO Công ty cổ phần An ninh mạng Việt Nam (VSEC) nhận định, xu hướng tấn công lừa đảo trong năm 2023 phổ biến là giả mạo các trang web ngân hàng, ví điện tử để lừa người dùng đăng nhập nhằm lấy trộm thông tin. Không chỉ sử dụng tin nhắn, các đối tượng lừa đảo còn dùng các cuộc gọi brandname (hiển thị tên thương hiệu).
“Thủ đoạn lừa đảo sẽ ngày càng tinh vi hơn và bắt kịp xu thế công nghệ hơn. Người dùng ngày càng có nhu cầu đa dạng, đi cùng sự phát triển công nghệ, nên tương tác người dùng cũng phát triển đa dạng nhiều hình thức…”, ông Lượng cảnh báo.
Để phòng tránh những chiêu thức lừa đảo trên, chuyên gia bảo mật khuyến cáo người dùng tuyệt đối không tham gia mua bán đơn hàng ảo trên trang thương mại điện tử dưới hình thức cộng tác viên, nhân viên online…; không nhập thông tin vào các đường link lạ gửi qua SMS, Zalo, Facebook. Bên cạnh đó, tuyệt đối không cung cấp thông tin số thẻ, mã CVC2, mã OTP… cho bất cứ đối tượng hoặc đường link nào, kể cả người xưng danh là nhân viên ngân hàng, công an...
Về phía cơ quan quản lý nhà nước, ông Trần Đăng Khoa, Phó cục trưởng phụ trách Cục An toàn thông tin (Bộ Thông tin và Truyền thông) nhấn mạnh, để bảo vệ người dân, cộng đồng trước vấn nạn lừa đảo trực tuyến, cần có sự phối hợp hiệp đồng giữa các cơ quan chức năng, doanh nghiệp cung cấp dịch vụ, doanh nghiệp an toàn, an ninh mạng.
Trong đó, cơ quan chức năng triển khai nhiều biện pháp kỹ thuật, hoạt động tuyên truyền, nâng cao nhận thức cho khách hàng, người dân. Doanh nghiệp, ngân hàng, ví điện tử, tổ chức tài chính… cũng cần có những biện pháp và hoạt động nhằm ngăn chặn lừa đảo, như: gửi email, SMS thông báo tới khách hàng; thông báo các nguy cơ lừa đảo trực tuyến liên quan tới tổ chức cho cơ quan chức năng…
Cảnh báo các thủ đoạn lừa đảo qua mạng
Bộ Công an cảnh báo hoạt động lừa đảo chiếm đoạt tài sản trên không gian mạng có chiều hướng gia tăng với diễn biến ngày càng phức tạp và...
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
Hai “trùm” sản xuất sữa giả liên quan Rance Pharma và Hacofood bị phạt 30 năm tù -
Hai cựu Viện trưởng Viện Pháp y tâm thần Trung ương cùng hầu tòa -
Cuộc đấu trí phía sau dòng hàng xuất nhập khẩu -
Vụ án Cây xanh Công Minh: Chỉ dùng 50% giá trị gói thầu để thi công dự án -
Vốn điều lệ Tập đoàn Egroup 32 tỷ, Shark Thủy nâng khống lên 962,5 tỷ -
Cấu kết với chủ đầu tư, Cây xanh Công Minh “vừa đá bóng, vừa thổi còi” -
TP.HCM: Bắt giám đốc công ty in, phát hành 21.000 quyển sách trái phép




-
 Herbalife Việt Nam tiếp sức cộng đồng runner tại VnExpress Marathon Grand Tour Nghệ An 2026
-
 Coway Vina ra mắt VILLAEM 3 với 48 tùy chọn lấy nước tại Việt Nam
-
 Giải mã hiểu lầm về dậy thì sớm, Hội Đồng Dinh Dưỡng Khoa Học trở thành “màng lọc” thông tin đáng tin cậy cho cha mẹ
-
 Một lần trả chậm có thể để lại dấu vết thế nào trên lịch sử tín dụng?
-
 SeABank: Từ hành trình kiến tạo đến khát vọng vươn mình cùng đất nước
-
 Năng lực sản xuất đứng sau lợi thế cạnh tranh của Hải Anh