


 Số hóa quản lý tài sản, cơ sở vật chất để giảm thất thoát
-
Số hóa quản lý tài sản, cơ sở vật chất để giảm thất thoát
-
 Tắt sóng 2G: VNPT đã chuyển người dùng sang công nghệ mới trước khi tắt mạng
-
 Việt Nam nhắm đích có 250 startup thương mại hóa kết quả nghiên cứu
-
 iPhone 18 Pro, 18 Pro Max đến tay người dùng, Việt Nam thuộc nhóm mở bán sớm
-
Bay thử nghiệm thành công "ngựa thồ trên không" chở được 100 kg -
Thành lập Trung tâm Công nghệ Không gian Việt Nam - Ý
Cảnh báo đỏ việc lợi dụng dịch Covid-19 để phát tán mã độc
Hữu Tuấn
- 17/02/2020 08:14

Các tổ chức, doanh nghiệp, cá nhân cần cẩn trọng trước việc lợi dụng thông tin truyền thông về dịch Covid-19 để phát tán mã độc, đánh cắp thông tin trục lợi.
TIN LIÊN QUAN
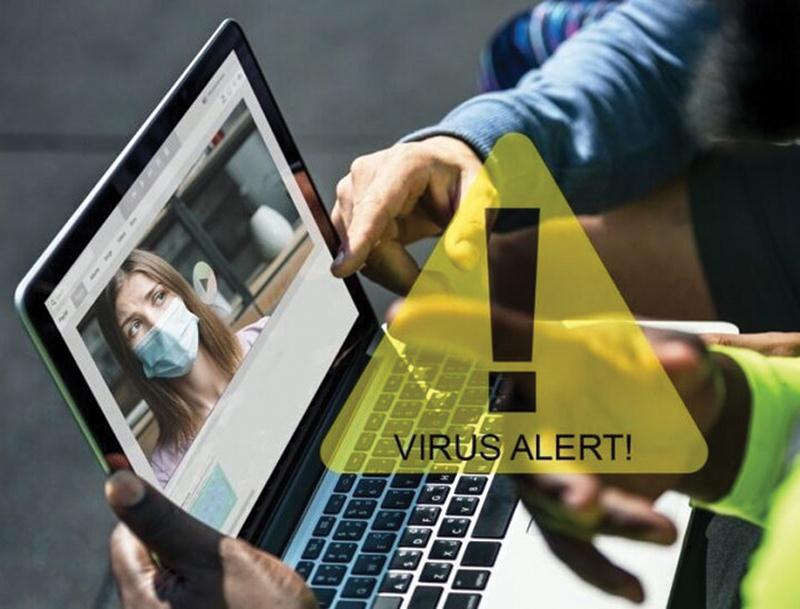 |
| Nhiều hacker đang lợi dụng dịch Covid-19 để phát tán mã độc và lừa người tiêu dùng. |
Mã độc núp bóng thông tin về dịch Covid-19
Ngân hàng TMCP Hàng hải Việt Nam (MSB) vừa phát đi cảnh báo, các thông tin cập nhật về dịch bệnh và cách phòng tránh dịch bệnh Covid-19 đang thường xuyên được gửi tới người tiêu dùng thông qua email, tin nhắn hoặc các ứng dụng mạng xã hội. Một số đối tượng đã lợi dụng hoạt động này để gửi email phát tán mã độc hoặc lừa người dùng cung cấp thông tin cá nhân.
Theo mô tả, các email/tin nhắn lừa đảo có tiêu đề và nội dung liên quan đến dịch Covid-19, sau đó yêu cầu người dùng click vào đường link đính kèm trong mail. Khi truy cập vào link hoặc đơn giản chỉ click mở email/tin nhắn, thiết bị của người dùng có khả năng cao bị mã độc xâm nhập và đánh cắp thông tin. Một vài trường hợp khác, đối tượng yêu cầu người dùng cung cấp thông tin đăng nhập Internet Banking để chiếm đoạt tiền từ tài khoản.
Trong khi đó, Công ty BKAV cũng vừa cảnh báo, dịch virus Corona đang bị hacker lợi dụng để tấn công người dùng, mới đây nhất là diễn ra tại Nhật Bản. Theo đó, hàng loạt email được gửi đi với logo của các tổ chức y tế, cơ quan chức năng phòng chống dịch bệnh. Những email này có tiêu đề kêu gọi người dùng nhấp vào đường link để nhận thông tin mới nhất về dấu hiệu bệnh lý và cách phòng chống virus Covid-19. Nếu người dùng truy cập đường link đó sẽ nhận được đường truy cập đến một website giả mạo nhằm đánh cắp thông tin tài khoản ngân hàng.
Trong khi đó, các nhà nghiên cứu tại IBM X-Force đã khuyến cáo về tình trạng hacker gửi thư rác tới người dùng, ngụy trang là từ nguồn đáng tin cậy và đề nghị người dùng bấm vào đường link để theo dõi tình hình lây lan của virus, làm theo hướng dẫn để phòng chống Covid-19, từ đó âm thầm cài phần mềm chứa mã độc vào smartphone và máy tính của người dùng.
Chẳng hạn, tin tặc TA542 đã phát tán email ở Nhật Bản, thúc giục người nhận mở file đính kèm để biết các biện pháp hạn chế nhiễm virus Corona.
"Tin tặc đang khai thác giai đoạn hỗn loạn thông tin để thực hiện chiến dịch lừa đảo qua email và tấn công mạng", Francis Gaffney, phụ trách về các nguy cơ bảo mật tại Công ty Mimecast cho biết.
Trước đó, Hãng bảo mật Kaspersky đã phát hiện các tệp mã độc được ngụy trang dưới dạng tài liệu liên quan đến chủng mới của virus Corona. Các tệp mã độc ngụy trang dưới dạng tệp dữ liệu định dạng “pdf”, “mp4”, hoặc “docx” có chứa thông tin về virus Corona. Tên của tệp thường thể hiện nội dung liên quan đến hướng dẫn cách bảo vệ mọi người khỏi virus, cập nhật về các mối nguy hại, thậm chí là quy trình phát hiện virus Corona chủng mới.
Nhưng trên thực tế, các tệp này chứa một loạt mã độc có khả năng tự nhân bản, phá hủy, chặn, sửa đổi, sao chép dữ liệu, thậm chí can thiệp vào hoạt động của máy tính hoặc mạng máy tính của người dùng.
“Cho đến nay, Kaspersky đã phát hiện 10 tệp mã độc máy tính có liên quan đến virus Corona. Khi mọi người đang cực kỳ lo lắng cho an toàn sức khỏe của bản thân, thì ngày càng nhiều phần mềm độc hại ẩn dưới dạng tài liệu giả mạo về virus Corona được lan truyền", ông Anton Ivanov, chuyên gia phân tích mã độc của Kaspersky cho biết.
Tránh truy cập các liên kết không bình thường
Để tránh trở thành nạn nhân của mã độc ẩn dưới nội dung “nóng” như dịch Covid-19, chuyên gia bảo mật của Kaspersky khuyến cáo người dùng nên tránh truy cập các liên kết không bình thường. Thay vào đó, người dùng mạng nên tham khảo các nguồn tin chính thức, chính thống, đáng tin cậy.
“Khi nhận được tập tin đính kèm, cần chú ý phần mở rộng của tập tin tải xuống, cẩn thận với những tài liệu và tệp video có định dạng “.exe” hoặc “.lnk”. Ngoài ra, người dùng nên chủ động trang bị những giải pháp bảo mật, phần mềm diệt virus để tránh mối đe dọa từ mã độc”, đại diện Kaspersky đề nghị.
Đại diện MBS cũng lưu ý, khách hàng không mở email được gửi từ những địa chỉ lạ; không truy cập, không cung cấp thông tin ngân hàng điện tử (tên đăng nhập, mật khẩu, OTP) hoặc thẻ vào đường link lạ được đính kèm trong email. Đồng thời, người dùng cần xem kỹ mục đích sử dụng của OTP được đề cập trong SMS trước khi nhập thông tin.
Trường hợp nghi ngờ bị lộ thông tin thẻ hoặc ngân hàng điện tử, hãy liên hệ ngay hotline của ngân hàng để được hỗ trợ.
Để phòng chống mã độc, các chuyên gia Bkav khuyến cáo, người sử dụng cần trang bị phần mềm diệt virus thường trực, mở file đính kèm nhận được từ Internet trong môi trường cách ly an toàn (Safe Run) và thường xuyên cập nhật bản vá lỗ hổng cho máy tính.
Một số sản phẩm đã phát hiện những tệp độc hại liên quan đến virus Corona có tên: Worm.VBS.Dinihou.r, Worm.Python.Agent, UDS:DangerousObject.Multi.Generic, Trojan.WinLNK.Agent.gg, Trojan.WinLNK.Agent.ew, HEUR: Trojan.WinLNK.Agent.gen, HEUR:Trojan.PDF.Badur.b.
7 bệnh nhân Covid-19 ở Vĩnh Phúc xét nghiệm âm tính
Giám đốc Sở Y tế tỉnh Vĩnh Phúc Nguyễn Thanh Hải hôm nay cho hay 7 trong số 8 bệnh nhân viêm phổi kết quả xét nghiệm âm tính nCoV.
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
iPhone 18 Pro, 18 Pro Max đến tay người dùng, Việt Nam thuộc nhóm mở bán sớm -
Bay thử nghiệm thành công "ngựa thồ trên không" chở được 100 kg -
Thành lập Trung tâm Công nghệ Không gian Việt Nam - Ý -
YouTube kiếm tiền từ người Việt, người Việt kiếm tiền từ YouTube như thế nào? -
Bộ Công an yêu cầu phòng ngừa, phát hiện, xử lý UAV đe dọa an ninh, an toàn hàng không -
Bắt đầu cuộc thi khuôn mẫu Việt Nam 2026, tăng cường kết nối giữa đào tạo kỹ thuật và thực tiễn sản xuất -
Tìm kiếm sản phẩm công nghệ giải bài toán của Hà Nội




-
 Brewing Tomorrow: Carlsberg Việt Nam thúc đẩy tăng trưởng xanh và phát triển bền vững thông qua sử dụng tài nguyên hiệu quả
-
 Hiện đại hóa đô thị, giao thông bằng quản trị video tích hợp AI cùng Univision
-
 Công ty CP Green i-Park ký kết Thỏa thuận hợp tác đầu tư với Trung tâm Kinh tế Thương mại Trung Quốc - ASEAN
-
 5 điểm Galaxy Z Fold8 Ultra vượt trội về thông số so với iPhone Duo
-
 Tour Thượng Hải mùa thu 2026: Bay thẳng Sun PhuQuoc Airways, No Shopping, giá từ 14,99 triệu đồng
-
 Anh hùng Lao động Nguyễn Thị Nga: “Tôi chọn kinh doanh từ một câu hỏi về cuộc sống”