


 Vietnam Post khai trương dịch vụ UAV vận chuyển hàng hóa, nông sản, tải trọng 50 kg/chuyến
-
Vietnam Post khai trương dịch vụ UAV vận chuyển hàng hóa, nông sản, tải trọng 50 kg/chuyến
-
 Việt Nam bắt đầu bước vào “công xưởng chip”
-
 Tự chủ công nghệ lõi để làm chủ cuộc đua công nghệ
-
 Số hóa quản lý tài sản, cơ sở vật chất để giảm thất thoát
-
Tắt sóng 2G: VNPT đã chuyển người dùng sang công nghệ mới trước khi tắt mạng -
Việt Nam nhắm đích có 250 startup thương mại hóa kết quả nghiên cứu
Lỗ hổng bảo mật từ các phần mềm miễn phí: Không mất tiền đi liền lo lắng
Hữu tuấn
- 21/04/2020 06:27

Từ lổ hổng bảo mật Zoom đã cho thấy sự thiếu an toàn, mất dữ liệu của các phần mềm làm việc từ xa, dạy học trực tuyến miễn phí.
TIN LIÊN QUAN
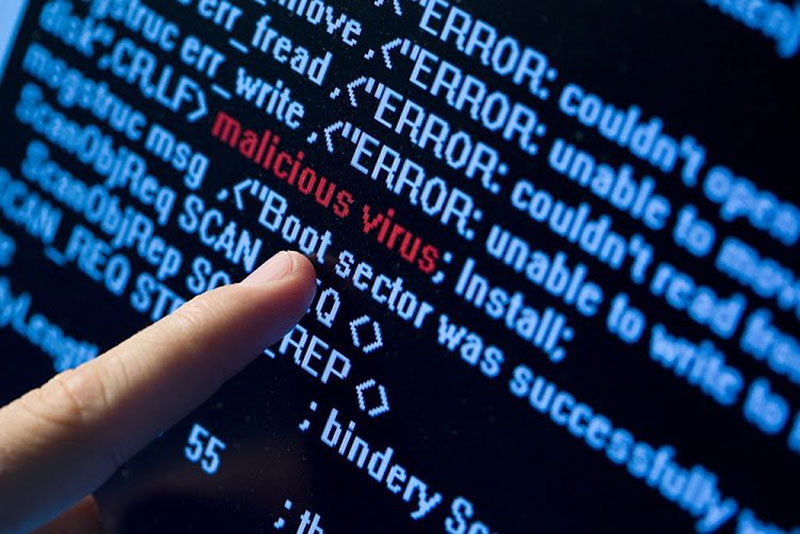 |
| Để đảm bảo an toàn khi sử dụng các phần mềm hội họp, học tập trực tuyến, các doanh nghiệp, tổ chức, trường học nên sử dụng phần mềm hợp pháp, được tải xuống từ các nguồn chính thức. |
Báo động đỏ từ các phần mềm trực tuyến miễn phí
Cục An toàn thông tin (Bộ Thông tin và Truyền thông) đã phát thông tin cảnh báo các bộ, ngành, địa phương và các tổ chức, cá nhân về nguy cơ mất an toàn thông tin từ phần mềm họp trực tuyến Zoom. Theo khuyến cáo của Cục, các cơ quan, tổ chức hành chính nhà nước không nên sử dụng phần mềm Zoom để phục vụ các buổi họp trực tuyến tại đơn vị mình.
Theo đó, Cục An toàn thông tin, Trung tâm Ứng cứu khẩn cấp không gian mạng Việt Nam thuộc Cục ghi nhận có hơn 500.000 tài khoản Zoom đã bị lộ, lọt thông tin cá nhân của người sử dụng, bao gồm email, mật khẩu, đường dẫn URL các cuộc họp và mật khẩu kèm theo.
Từ đầu năm 2020, nhiều lỗ hổng bảo mật của Zoom đã được công bố (trong đó có lỗ hổng chưa được nhà cung cấp xử lý triệt để) với nhiều mức độ nguy hiểm khác nhau. Thông qua những lỗ hổng trên, tin tặc có thể truy cập bất hợp pháp vào các phòng họp, theo dõi, truyền bá các thông tin xấu độc, đánh cắp thông tin hoặc cài đặt mã độc trực tiếp trên máy tính người dùng.
Ở nhiều nước như Đức, Anh, Singapore… Zoom đã bị lên án, bị cấm sử dụng sau khi có các báo cáo về việc gửi dữ liệu tới Facebook, chia sẻ thông tin cho LinkedIn. Ngoài ra, tin tặc còn đột nhập vào một lớp học online thông qua phần mềm Zoom và hiện ra hình ảnh phản cảm.
Bản thân ông Eric Yuan, Giám đốc điều hành Zoom đã thừa nhận: “Zoom đã phát triển quá nhanh và có những bước đi sai lầm. Chúng tôi đã nhận cho mình những bài học. Giờ đây, chúng tôi sẽ lùi một bước để tập trung hoàn thiện quyền riêng tư và bảo mật cho người dùng”.
Zoom không phải là phần mềm học tập, làm việc online duy nhất bị phát hiện, khai thác lỗ hổng. Mới đây, Hãng bảo mật Kaspersky cho biết, từ kết quả phân tích đã phát hiện khoảng 1.300 tệp có tên tương tự những ứng dụng hội họp phổ biến như Zoom, Webex và Slack. Trong số 1.300 tệp tin có 200 mối đe dọa đã được phát hiện.
“Các ứng dụng họp trực tuyến mang đến phương thức để mọi người dễ dàng kết nối thông qua video, âm thanh hoặc văn bản khi không thể gặp mặt trực tiếp. Tuy nhiên, tin tặc cũng sẽ không bỏ qua cơ hội này để phát tán các mối đe dọa an ninh mạng dưới vỏ bọc của những ứng dụng phổ biến”, Kaspersky cho hay.
Ông Ngô Tấn Vũ Khanh, Giám đốc quốc gia Kaspersky tại Việt Nam cho biết, vấn đề lớn của các phần mềm làm việc, dạy học online miễn phí thường là đi kèm nhiều quảng cáo trên giao diện. Hầu hết các quảng cáo này đều dẫn tới một số đường link không được kiểm soát và đều có chức năng xâm nhập hay truy cập dữ liệu cá nhân.
Một số phần mềm miễn phí hỗ trợ họp trực tuyến còn có luôn chức năng theo dõi người dùng. Các phần mềm miễn phí hỗ trợ Voip IP hay Video Call sử dụng những điện toán đám mây công cộng, và việc xâm nhập cuộc thoại hay video là việc làm hoàn toàn không khó khăn đối với hacker.
“Hacker hoàn toàn có thể truy cập danh bạ cuộc gọi, theo dõi toàn bộ nội dung thoại, biết được người dùng đang ở đâu và làm gì, đặc biệt là các tài khoản ngân hàng nếu người dùng chuyển tiền bằng Internet banking hay các ví điện tử...”, ông Khanh nói.
Sử dụng phần mềm nội, phần mềm có trả phí
Theo khuyến cáo của Cục An toàn thông tin, các doanh nghiệp, tổ chức, trường học nên ưu tiên lựa chọn các sản phẩm phần mềm học trực tuyến, tổ chức hội họp và làm việc từ xa do doanh nghiệp uy tín cung cấp như Viettel, VNPT, MobiFone, FPT, VNG, CMC, Nhân Hòa...
Cùng với đó, người dùng các phần mềm học trực tuyến, tổ chức hội họp và làm việc từ xa cần chú ý tải phần mềm từ các nguồn chính thống; thường xuyên cập nhật phiên bản mới nhất; không chia sẻ thông tin về phòng họp (ID, mật khẩu) để tránh các trường hợp bị kẻ xấu theo dõi, phá hoại...
Từ cuối tháng 3/2020, các doanh nghiệp và đơn vị trong ngành thông tin và truyền thông bắt đầu hỗ trợ miễn phí hạ tầng công nghệ thông tin cho các cơ sở giáo dục đại học (máy chủ, chỗ đặt máy chủ, đường truyền bảo đảm dạy học trực tuyến); cung cấp miễn phí giải pháp đào tạo trực tuyến cho toàn bộ các trường đại học, phổ thông trên toàn quốc.
Ông Nguyễn Xuân Thành, Vụ trưởng Vụ giáo dục trung học (Bộ Giáo dục và Đào tạo) cho rằng, hiện có nhiều nhà mạng, công ty công nghệ Việt Nam có công nghệ, quy trình bảo mật khá tốt đang cung cấp các ứng dụng học online. Các nhà trường có thể lựa chọn các ứng dụng phù hợp để tổ chức dạy và học cho học sinh đảm bảo hiệu quả, chất lượng, an toàn cho học sinh.
Còn theo TS. Quách Tuấn Ngọc, nguyên Cục trưởng Cục Công nghệ thông tin (Bộ Giáo dục và Đào tạo), nhiều tổ chức, cá nhân, trường học thường sử dụng phần mềm miễn phí, trong khi hạ tầng của các công ty cung cấp dịch vụ này ở Việt Nam chưa thể đáp ứng cùng lúc cho hàng chục triệu người dùng. Bởi thế, thay vì học qua phần mềm, chúng ta có thể tương tác với học sinh qua nhóm email của từng lớp, từng giáo viên, hay qua facebook, qua nhóm chat...
Ông Ngô Tấn Vũ Khanh cũng khuyến cáo, để đảm bảo an toàn khi sử dụng các phần mềm hội họp, học tập trực tuyến, các doanh nghiệp, tổ chức, trường học nên sử dụng phần mềm hợp pháp, được tải xuống từ các nguồn chính thức, tạo bản sao lưu dữ liệu cần thiết và thường xuyên cập nhật các thiết bị và ứng dụng công nghệ thông tin.
Khủng hoảng an ninh bảo mật của Zoom cũng là bài học cho các doanh nghiệp Việt Nam cung cấp dịch vụ này. Đó là vấn đề đầu tư, trang bị đầy đủ các tính năng bảo mật cho phần mềm, bảo đảm an toàn thông tin cho người sử dụng, có đội ngũ kỹ thuật để hỗ trợ kịp thời cho khách hàng.
Đối với các tổ chức, doanh nghiệp, ngoài việc sử dụng các phần mềm chính thống, có bản quyền, trả phí, thường xuyên cập nhật phiên bản mới nhất của phần mềm, thì cần nâng cao nhận thức của cán bộ, nhân viên về tuân thủ các nguyên tắc bảo mật như: không chia sẻ thông tin về phòng họp, lớp học (ID, mật khẩu); đặt và đổi mật khẩu phức; kích hoạt chế độ xét duyệt người tham gia trước khi vào phòng họp; thiết lập các tính năng quản lý việc chia sẻ màn hình trong buổi họp; hạn chế việc lưu lại nội dung buổi họp trong trường hợp không cần thiết…
Việt Nam đã có bảo mật không... mật khẩu
Chưa khi nào, bảo mật thông tin cá nhân trở nên mỏng manh như thời gian qua với hàng loạt vụ việc lộ thông tin nhạy cảm. Trong thời gian tới, một...
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
AgriS ra mắt Trung tâm Đổi mới sáng tạo toàn cầu tại Singapore -
Tắt sóng 2G: VNPT đã chuyển người dùng sang công nghệ mới trước khi tắt mạng -
Việt Nam nhắm đích có 250 startup thương mại hóa kết quả nghiên cứu -
iPhone 18 Pro, 18 Pro Max đến tay người dùng, Việt Nam thuộc nhóm mở bán sớm -
Bay thử nghiệm thành công "ngựa thồ trên không" chở được 100 kg -
Thành lập Trung tâm Công nghệ Không gian Việt Nam - Ý -
YouTube kiếm tiền từ người Việt, người Việt kiếm tiền từ YouTube như thế nào?
-
1  Đàm phán Hiệp định thương mại đối ứng Việt - Mỹ: Đến rất gần kết quả cuối cùng
-
2  Nhóm công ty chứng khoán có ngân hàng chống lưng: Rủi ro vì dồn tiền vào vài "ông lớn"
-
3  Metro Bến Thành - Tham Lương dự kiến khoan hầm ngầm từ tháng 8/2027
-
4  Gỡ “ma trận” đứng tên hộ: Cuộc chiến làm sạch sở hữu chéo ngân hàng




-
 Gần 400 doanh nghiệp Hải Phòng tham gia kết nối, giao thương tại TP.HCM
-
 Ngân hàng NCB hợp tác chiến lược với hệ sinh thái năng lượng hàng đầu Việt Nam
-
 Vietcombank tham dự ASEAN Exchanges Roadshow 2026 tại Bangkok, Thái Lan
-
 Vietcombank tham dự Hội thảo Ngày doanh nghiệp Việt Nam HOSE - Daiwa năm 2026 tại Singapore
-
 Đông Tây Land - Đối tác phân phối chiến lược trên hành trình kiến tạo các đại đô thị
-
 Dòng tiền tìm đến giá trị thực tại triển lãm Nam Long Experience 2026