


 Thu thuế thương mại điện tử đạt hơn 114.000 tỷ đồng
-
Thu thuế thương mại điện tử đạt hơn 114.000 tỷ đồng
-
 Hà Nội ký hợp tác nghiên cứu, đề xuất thử nghiệm “taxi bay” tại Hoà Lạc
-
 Hà Nội phát triển hệ sinh thái đổi mới sáng tạo gắn với công nghệ chiến lược
-
 EEMC bắt tay làm chủ công nghệ cuộn kháng bù ngang điện áp 500 kV
-
Gỡ vướng trong định giá, thương mại hóa kết quả nghiên cứu khoa học -
VNPT và Qualcomm mở rộng hợp tác chiến lược, thúc đẩy đổi mới AI biên
Mã độc tống tiền WannaCry hoành hành: Vá ngay lỗ hổng để tránh mất trắng dữ liệu
Tú Ân
- 21/05/2017 07:20

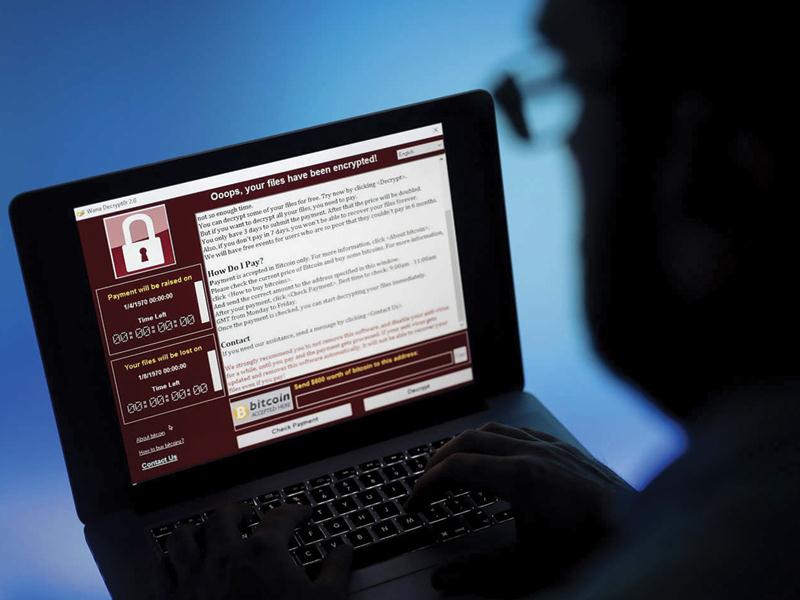
Mã độc tống tiền WannaCry (muốn khóc) làm điên đảo cả thế giới đang tấn công, gây bất an cho hàng ngàn doanh nghiệp Việt Nam.
TIN LIÊN QUAN
 |
| . |
Nỗi khiếp sợ mang tên WannaCry
Mã độc tống tiền WannaCry đang lan tràn khắp thế giới, trở thành nỗi khiếp sợ của hàng trăm triệu người dùng máy tính và đã có 10.000 tổ chức, 200.000 cá nhân tại 150 quốc gia trên thế giới bị tống tiền chỉ sau hơn 2 ngày xuất hiện. Việt Nam lọt top 20 quốc gia có số lượng máy tính bị dính mã độc WannaCry nhiều nhất.
Tại Việt Nam, Hệ thống giám sát virus của Bkav đã ghi nhận hơn 1.900 máy tính bị lây nhiễm mã độc tống tiền WannaCry. Trong đó, khoảng 1.600 máy tính được ghi nhận tại 243 cơ quan, doanh nghiệp và khoảng 300 máy tính là của người sử dụng cá nhân.
Theo Bkav, với 52% máy tính tại Việt Nam (khoảng 4 triệu máy) chưa được vá lỗ hổng EternalBlue, các máy này có thể bị nhiễm WannaCry bất cứ lúc nào, nếu hacker mở rộng tấn công.
Nạn nhân của WannaCry tại Việt Nam phần lớn là các doanh nghiệp nhỏ và vừa, có hệ thống bảo mật mỏng. Trong đó, đáng chú ý là các doanh nghiệp cung cấp và cho thuê server, tên miền, dữ liệu hệ thống và doanh nghiệp kinh doanh trực tuyến có các hoạt động chia sẻ file, dữ liệu lớn.
Công ty Phân bón V.X. ở Khu công nghiệp Biên Hoà là nạn nhân mới nhất của WannaCry. Mã độc này đã mã hóa toàn bộ server kế toán, dữ liệu công nợ đại lý... của họ và đòi tiền chuộc.
Theo các chuyên gia bảo mật, hiện chưa có biện pháp để khôi phục dữ liệu. Có doanh nghiệp đã chấp nhận trả tiền chuộc để lấy lại các thông tin đã bị mã hóa. Trong đó, một công ty ở Hà Nội sở hữu 40 máy chủ, với 7 server quan trọng dính mã độc, đã phải chi khoảng 100 triệu đồng để khắc phục.
“Nếu không may bị nhiễm WannaCry thì coi như mất trắng dữ liệu, không mất trắng thì cũng tốn hàng ngàn USD. Giá thấp nhất mà bọn tin tặc đưa ra để người dùng chuộc dữ liệu là 2 bitcoin (1 bitcoin tương đương 1.800 USD), thậm chí có những đơn vị bị đòi tới 7 bitcoin. Tin tặc cũng dùng đủ chiêu tăng tiền chuộc theo thời gian, hối thúc nạn nhân chi tiền. Ví dụ, trong 48 giờ đầu tiên là 7 bitcoin, 48 giờ tiếp theo sẽ tăng dần lên 8 bitcoin, rồi 9 bitcoin… Lưu ý là, không có gì đảm bảo việc bỏ khoản tiền lớn như vậy sẽ lấy lại được dữ liệu”, ông Võ Đỗ Thắng, Giám đốc Trung tâm Athena InfoSecurity cho biết.
Cách gì để chống mã độc?
Ông Vũ Ngọc Sơn, Phó chủ tịch phụ trách mảng Chống mã độc (Anti Malware) của Bkav khuyến cáo: “Với số lượng máy tính tồn tại lỗ hổng lên tới 52%, nên nguy cơ bị tấn công trên diện rộng là rất lớn. Người dùng cần khẩn trương quét, kiểm tra lỗ hổng bằng công cụ chúng tôi đã phát hành và cập nhật bản vá theo hướng dẫn”.
Microsoft cho biết, WannaCrypt được thiết kế nhằm tấn công vào các hệ thống sử dụng Windows 7, Windows Server 2008 (hoặc cũ hơn) gọi là lỗ hổng EternalBlue.
Ngày 14/5, Microsoft đã phát hành một bản vá lỗi cho tất cả hệ điều hành Windows, bao gồm Windows XP, Vista, Windows 8, Server 2003 và 2008 Editions tại địa chỉ https://goo.gl/ydlr2c.
Nếu hệ thống công ty, máy chủ đang chạy các hệ điều hành trên, doanh nghiệp hãy ngay lập tức cài đặt bản vá lỗi.
Bkav khuyến cáo người dùng cập nhật bản vá càng sớm càng tốt, bằng cách vào Windows Update -> Check for updates để kiểm tra các bản vá mới nhất. Đồng thời, cần khẩn trương sao chép các dữ liệu quan trọng trên máy tính; mở các file văn bản nhận từ Internet trong môi trường cách ly Safe Run và cài phần mềm diệt virus thường trực trên máy tính để được bảo vệ tự động.
Trường hợp máy tính bị nhiễm WannaCry, theo Võ Đỗ Thắng, cần xem xét lại toàn bộ hệ thống, vì loại mã độc này có khả năng xâm nhập mở rộng vào các máy tính còn chứa lỗ hổng trong cùng hệ thống mạng. Việc định dạng ổ đĩa cứng để cài lại Windows sẽ giải quyết được vấn đề trên một chiếc máy tính cụ thể, nhưng cài đặt xong phải nhanh chóng cập nhật bản vá lỗi để không bị tấn công một lần nữa.
“Đối với các doanh nghiệp, phải huấn luyện kiến thức an ninh mạng cho các nhân viên không chuyên về công nghệ thông tin, như nhân viên chăm sóc khách hàng, nhân viên tư vấn... Mỗi ngày, các nhân viên này phải nhận rất nhiều email, nếu họ không có kiến thức về an ninh mạng thì rất dễ nhấn vào các đường dẫn hay tập tin có chứa mã độc. Doanh nghiệp cần phải triển khai ngay các biện pháp dự phòng, đừng để mất bò mới lo làm chuồng”, ông Thắng nói.
CMC ra phần mềm chống mã độc tống tiền
Tập đoàn Công nghệ CMC (mã CMG, sàn HOSE) vừa ra mắt phần mềm chống mã hóa dữ liệu mang tên CMC CryptoShield.
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
Gỡ vướng trong định giá, thương mại hóa kết quả nghiên cứu khoa học -
VNPT và Qualcomm mở rộng hợp tác chiến lược, thúc đẩy đổi mới AI biên -
Hòa Phát và Viện Công nghệ hợp tác nghiên cứu làm chủ công nghệ sản xuất ray -
Đắk Lắk dành hơn 1.000 tỷ đồng đầu tư cho khoa học công nghệ, chuyển đổi số -
Doanh nghiệp Việt khánh thành nhà máy liên doanh lắp ráp UAV tại Mỹ -
Gia Lai đầu tư 100 tỷ đồng xây phòng thí nghiệm, nghiên cứu chế tạo chip bán dẫn -
Thí điểm kết nối VNeID với hệ thống định danh điện tử các nước ASEAN
-
1  Bất động sản công nghiệp trước cuộc đua tạo lợi thế mới
-
2  Bất động sản công nghiệp Việt Nam: Bước ngoặt chiến lược giữa làn sóng tái cấu trúc toàn cầu
-
3  Luật Phát triển doanh nghiệp nhỏ và vừa khuyến khích phát triển cả quy mô và chất lượng doanh nghiệp
-
4  Gìn giữ giá trị trong mô hình phát triển mới




-
 Một lần trả chậm có thể để lại dấu vết thế nào trên lịch sử tín dụng?
-
 SeABank: Từ hành trình kiến tạo đến khát vọng vươn mình cùng đất nước
-
 Năng lực sản xuất đứng sau lợi thế cạnh tranh của Hải Anh
-
 Giải thưởng Nhà Môi giới Bất động sản Việt Nam 2026 đánh giá dựa trên dữ liệu
-
 Mỗi phút online Viettel Tammi, tặng 1 phút thoại nội mạng miễn phí
-
 Vietcombank nối dài hành trình chuyển đổi số cùng tiểu thương trên cả nước