


 Quảng Trị và VNPT thúc đẩy chuyển đổi số giai đoạn 2027–2030
-
Quảng Trị và VNPT thúc đẩy chuyển đổi số giai đoạn 2027–2030
-
 TP.HCM tính cơ chế đầu tư đặc biệt phát triển Khu đô thị khoa học, công nghệ
-
 Làm sạch, kết nối dữ liệu trong ngành giáo dục là nhiệm vụ đặc biệt quan trọng
-
 Dữ liệu trở thành đích ngắm trong làn sóng tấn công mạng
-
Khi Viettel xây bệ phóng cho con chip "make in Vietnam" -
FPT Retail ba năm liên tiếp thăng hạng trong Fortune Southeast Asia 500
Biến thể mã độc GandCrab tái xuất
Hữu Tuấn
- 22/03/2019 09:53

Mã độc GandCrab 5.2 đang trở thành hiểm họa mới cho tổ chức, doanh nghiệp tại Việt Nam, khi đang phát tán với tốc độ chóng mặt.
TIN LIÊN QUAN
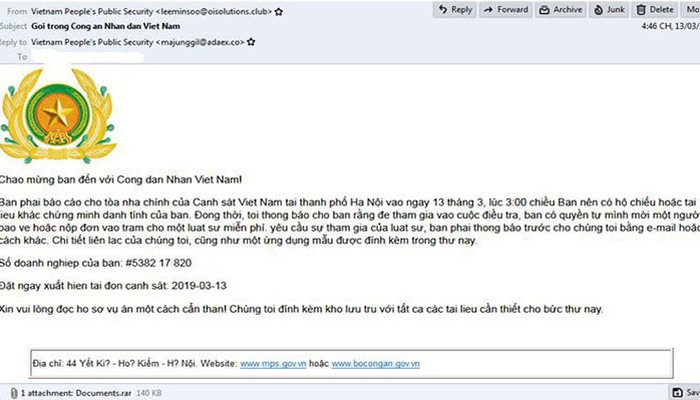 |
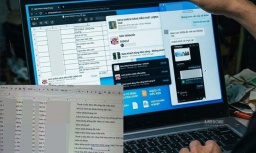
| Hình ảnh tập tin chữa mã độc tống tiền GandCrab 5.2 được phát tán qua thư điện tử giả mạo Bộ Công an. |
Biến thể mới đòi tiền chuộc
Từ đầu tháng 3/2019, hàng loạt doanh nghiệp, cá nhân tại Việt Nam bất ngờ nhận được mail với tiêu đề “Goi trong Cong an Nhan dan Viet Nam”, có đính kèm tệp “documents.rar”.
Trung tâm Ứng cứu khẩn cấp máy tính Việt Nam (VNCERT) đã phát hiện đang có chiến dịch phát tán mã độc tống tiền GandCrab 5.2 vào Việt Nam và các nước Đông Nam Á, đồng thời phát cảnh báo nguy hiểm khẩn cấp tới các cơ quan, tổ chức, doanh nghiệp và người dùng Việt Nam. Ông Nguyễn Khắc Lịch, Phó giám đốc Trung tâm VNCERT cho biết, nếu người dùng giải nén và mở tệp tin đính kèm, mã độc sẽ được kích hoạt và toàn bộ dữ liệu người dùng bị mã hóa, đồng thời sinh ra một tệp nhằm yêu cầu và hướng dẫn người dùng trả tiền chuộc từ 400 đến 1.000 USD bằng cách thanh toán qua đồng tiền điện tử để giải mã dữ liệu.
Đầu tháng 4/2018, VNCERT từng phát lệnh điều phối yêu cầu các cơ quan, đơn vị, doanh nghiệp ngăn chặn kết nối máy chủ điều khiển mã độc GandCrab (phiên bản 1.0 và 2.0) và hiện nay cũng đã hỗ trợ giải mã GandCrab phiên bản 5.1 trở về trước.
Theo Tập đoàn công nghệ Bkav, GandCrab 5.2 là phiên bản mới trong họ mã độc tống tiền GandCrab lan rộng trên toàn cầu từ tháng 1/2018. Từ đó đến nay, dòng mã độc nguy hiểm này liên tục được hacker cải tiến, nâng cấp qua 5 thế hệ với mức độ tinh vi và độ phức tạp ngày càng cao.
“GandCrab lây lan bằng cách gửi cho nạn nhân một email giả mạo, với nội dung thúc giục nạn nhân mở file văn bản đính kèm trong email. Thực chất, file đính kèm này có chứa virus, nếu nạn nhân mở file, máy tính sẽ bị nhiễm mã độc. Sau khi lây nhiễm, mã độc sẽ mã hóa toàn bộ dữ liệu của người dùng, dữ liệu khi bị mã hóa sẽ không thể mở được”, đại diện Bkav cho biết.
Cuối năm 2018, Bkav cũng đã phát đi cảnh báo một biến thể mới của mã độc mã hóa tống tiền GandCrab đang tấn công trên diện rộng người dùng Internet Việt Nam. Thống kê của Bkav cho thấy, đã có 3.900 trường hợp máy tính tại Việt Nam bị virus này mã hóa dữ liệu tống tiền.
Phòng chống bằng cách nào?
Để phòng chống virus mã độc tống tiền như GandCrab, ông Ngô Tuấn Anh, Phó chủ tịch phụ trách An ninh mạng của Bkav khuyến cáo: “Người dùng cần cài đặt phần mềm diệt virus thường trực cho máy tính của mình. Tuyệt đối không mở file đính kèm từ các email không rõ nguồn gốc. Trong trường hợp bắt buộc phải mở để xem nội dung, người sử dụng có thể mở file trong môi trường cách ly an toàn Safe Run”.
Công ty bảo mật SecurityBox cũng khuyến nghị các tổ chức, doanh nghiệp cần khẩn trương theo dõi, ngăn chặn kết nối đến các máy chủ điều khiển mã độc GandCrab và cập nhật vào các hệ thống bảo vệ hiện có. Đồng thời kiểm tra, rà soát lại toàn bộ hệ thống mạng của mình bằng các thiết bị an ninh mạng chuyên dụng. Nếu phát hiện mã độc, lập tức cô lập, lên phương án gỡ bỏ và bóc tách mã độc ra khỏi hệ thống.
“Về phía người dùng, không mở và nhấp vào các liên kết chứa các tập tin dạng .doc, .pdf, .zip … được gửi từ những người lạ. Người dùng cần thông báo ngay cho cán bộ chuyên trách để có phương án xử lý kịp thời”, đại diện SecurityBox khuyến cáo.
Còn theo ông Nguyễn Minh Đức, với mã độc mã hóa dữ liệu tống tiền, quan trọng nhất không phải là chặn mã độc xâm nhập vào máy, mà vấn đề lớn nhất, quan trọng hơn cả với người dùng cá nhân cũng như các doanh nghiệp, tổ chức là cần thực hiện sao lưu dữ liệu. Chẳng hạn, thư mục làm việc người dùng nên được đồng bộ với hệ thống sao lưu dữ liệu trên Cloud. Nhờ đó, khi máy bị lây nhiễm mã độc, dữ liệu bị mã hóa, người dùng vẫn có thể lấy lại được dữ liệu đã được lưu trữ trên hệ thống Cloud và sẽ không phải mất tiền chuộc cho hacker.
Các bước phòng chống mã độc GandCrab 5.2
1. Theo dõi, ngăn chặn kết nối đến các máy chủ máy chủ điều khiển mã độc tống tiền GandCrab và cập nhật vào các hệ thống bảo vệ như: IDS/IPS, Firewall,… theo các thông tin nhận dạng của VNCERT gửi.
2. Nếu phát hiện cần nhanh chóng cô lập vùng/máy đã phát hiện.
3. Thông báo người sử dụng nâng cao cảnh giác, không mở và click vào các liên kết cũng như các tập tin đính kèm trong email có chứa các tập tin dạng .doc, .pdf, .zip, rar,… được gửi từ người lạ hoặc nếu email được gửi từ người quen, nhưng cách đặt tiêu đề hoặc ngôn ngữ khác thường. Thông báo cho bộ phận chuyên trách quản trị hệ thống hoặc đảm bảo an toàn thông tin khi gặp nghi ngờ.
(Cảnh báo số 81/VNCERT-ĐPƯC của VNCERT ngày 15/3/2019)
Cảnh báo đỏ mã độc phát tán đầu năm
Hàng trăm tổ chức, doanh nghiệp đang bị mã độc có tên gọi 32.WeakPass tấn công nhằm tống tiền…
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
FPT Retail ba năm liên tiếp thăng hạng trong Fortune Southeast Asia 500 -
Hưng Yên tạo động lực tăng trưởng mới từ khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số -
Vươn tầm “Major Player” toàn cầu: Tấm hộ chiếu công nghệ giúp doanh nghiệp Việt tự tin cạnh tranh -
Ra mắt chip và nền tảng bán dẫn bảo mật đầu tiên tại Việt Nam -
Hà Nội mời làng nghề nêu bài toán chuyển đổi số tại Diễn đàn ASOCIO 2026 -
Hơn 3,4 triệu lượt sử dụng Trợ lý ảo Tòa án do Viettel AI phát triển -
Hà Nội dành 50 tỷ đồng hỗ trợ chuyển đổi số, thương mại điện tử







-
 Công bố Top 10 Doanh nghiệp tạo giá trị hàng đầu Việt Nam 2026 ngành Logistics
-
 Công bố Top 10 Doanh nghiệp tạo giá trị hàng đầu Việt Nam 2026 ngành Chứng khoán
-
 GC Food đính chính thông tin báo cáo tài chính (kỳ 2)
-
 Stavian Hóa chất 2 năm liên tiếp có mặt trong Bảng xếp hạng 500 doanh nghiệp lớn nhất Đông Nam Á
-
 Vinafeed Group lần thứ hai được vinh danh Doanh nghiệp xuất sắc châu Á tại APEA 2026
-
 Dacinco tài trợ 50 tỷ đồng xây mới Trường Tiểu học Ngô Sĩ Liên tại Đà Nẵng