


 Khơi thông “mạch máu” đất đai xứ Thanh nhờ công nghệ số
-
Khơi thông “mạch máu” đất đai xứ Thanh nhờ công nghệ số
-
 Xử lý bài toán quá tải bằng AI “may đo”
-
 VIFC-HCMC cùng 2 quỹ hợp tác đầu tư 100 triệu USD vào doanh nghiệp công nghệ
-
 Zenbook chiếm 53% phân khúc laptop Windows cao cấp: Lợi thế có bền vững?
-
TP.HCM đề xuất cơ chế mới, gỡ vướng cho doanh nghiệp công nghệ -
Nền tảng lưu trữ tạo lưới Huawei LUTERRA: Giảm chi phí hạ tầng, tăng sản lượng cho dự án BESS quy mô lớn
Các website sân bay bị tấn công do Hacker khai thác lỗ hổng website
Hữu Tuấn
- 10/03/2017 14:06

Trong hai ngày 8-9/3/2017, một số website của các cảng hàng không như Tân Sơn Nhất, Rạch Giá, Tuy Hòa bị hacker tấn công. Các chuyên gia an ninh mạng cho rằng các cuộc tấn công này khác hẳn vụ việc của Vietnam Airlines.
TIN LIÊN QUAN
Vụ việc khiến cộng đồng hoang mang và nghi ngờ về một “sự cố Vietnam Airlines” lần thứ 2. Tuy nhiên, các chuyên gia của Bkav cho biết đây không phải là tấn công APT như vụ việc của Vietnam Airlines mà chỉ là khai thác lỗ hổng website.
Theo chuyên gia Bkav căn cứ trên dấu hiệu để lại, các website cảng hàng không chỉ đơn thuần là bị hacker khai thác lỗ hổng website. Những lỗ hổng này tồn tại chủ yếu xuất phát từ việc thiếu quy trình kiểm tra đánh giá cũng như kinh nghiệm về lập trình an toàn của đội ngũ lập trình viên. Theo một kết quả nghiên cứu đã được công bố của Bkav, có tới 40% website Việt Nam tồn tại lỗ hổng.
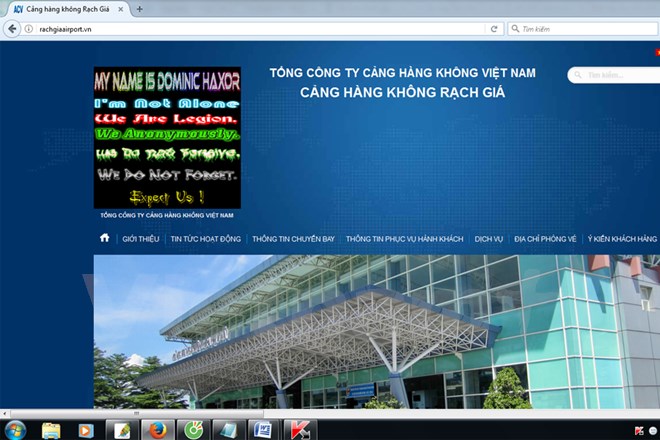 |
| Website của cảng hàng không Rạch Giá bị tấn công. Ảnh chụp màn hình vào chiều 9/3. |
Còn trong vụ tấn công vào Vietnam Airlines cuối tháng 7/2016, hacker đã sử dụng virus cài phần mềm gián điệp vào máy của quản trị. Từ đó, tấn công thay đổi giao diện website, tấn công vào hệ thống âm thanh, màn hình thông báo tại nhà ga. Các phần mềm gián điệp này không phải là những virus lây nhiễm một cách ngẫu nhiên vào hệ thống mà được phát tán một cách có chủ đích. Đây là tấn công APT.
Ông Ngô Tuấn Anh, Phó chủ tịch phụ trách an ninh mạng của Bkav khuyến cáo: “Để đảm bảo an toàn cho hệ thống, trong quá trình quản trị và vận hành hệ thống website, người quản trị nên có quy trình kiểm tra đánh giá website trước khi đưa vào sử dụng. Đồng thời, cần định kì kiểm tra để từ đó có biện pháp khắc phục các lỗ hổng, đảm bảo cho hệ thống website của mình được an toàn hơn. Thêm vào đó, các cơ quan tổ chức nên tiến hành đào tạo, củng cố, tăng cường kiến thức về lập trình an toàn. Khi tiến hành code website, các kĩ sư phải phân tích kĩ càng, lường trước được tất cả các tình huống có thể xảy ra để tránh “tạo” lỗ hổng website”.
“Những sự cố trong lĩnh vực hàng không xảy ra vừa qua cho thấy việc đảm bảo an ninh mạng cho ngành hàng không vẫn còn yếu kém và việc đầu tư chưa tương xứng với tầm quan trọng của hệ thống”, ông Ngô Tuấn Anh chia sẻ thêm.
Trong khi đó, ông Võ Đỗ Thắng, Giám đốc Trung tâm Đào tạo Quản Trị và An ninh mạng Athena cho hay việc bị tấn công chứng tỏ hệ thống của các đơn vị này còn tồn tại lỗ hổng.
Cũng theo ông Thắng, thường thì mỗi năm các cụm cảng hàng không đầu tư rất nhiều tiền và sử dụng các thiết bị an ninh mạng tối tân nhất song vẫn bị tấn công điều đó cho thấy có khả năng hệ thống nội bộ tồn tại những vấn đề nghiêm trọng và khi hacker tấn công vào sẽ bị lộ điểm yếu.
Nguy cơ bùng nổ mã độc tống tiền
Ngay trong tháng 2/2017, hàng trăm cuộc tấn công vào website của tổ chức, cơ quan nhà nước, doanh nghiệp đã được thực hiện với chiêu thức ngày...
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
TP.HCM đề xuất cơ chế mới, gỡ vướng cho doanh nghiệp công nghệ -
Nền tảng lưu trữ tạo lưới Huawei LUTERRA: Giảm chi phí hạ tầng, tăng sản lượng cho dự án BESS quy mô lớn -
AI tác động thế nào đến báo chí thời chuyển đổi số? -
Bộ trưởng Vũ Hải Quân lý giải vì sao giải ngân vốn đầu tư cho khoa học - công nghệ còn thấp -
Lâm Đồng chi 171 tỷ đồng đầu tư thiết bị công nghệ cho nhiều cơ quan -
Hà Nội tiếp nhận hồ sơ đưa sản phẩm, dịch vụ số vào Danh mục hỗ trợ doanh nghiệp -
[Infographic] “Đường cao tốc số” kết nối doanh nghiệp với chính quyền Hà Nội






-
 Phú Long ghi dấu ấn tại APEA 2026 với hai giải thưởng về thương hiệu và quản trị
-
 Pebsteel sau 32 năm: Từ vị thế tiên phong đến khát vọng thiết lập chuẩn mực ngành nhà thép
-
 VPBank “House of Diamond”: Khi sự đủ đầy bắt nguồn từ sự cân bằng bên trong
-
 Stavian ED phát triển hạ tầng năng lượng cho KCN Stavian Vĩnh Phúc
-
 Bảo Tín Mạnh Hải nhận giải Fast Enterprise Award tại APEA 2026: Tăng tốc nhờ chữ "Tín"
-
 FPT “vời” ông lớn Nhật Bản cùng đầu tư nhà máy đóng gói, kiểm thử chip nhớ tại Việt Nam