


 GEEC 2027: Nơi kết nối nhu cầu năng lượng, công nghệ và nguồn vốn
-
GEEC 2027: Nơi kết nối nhu cầu năng lượng, công nghệ và nguồn vốn
-
 Hoàn thiện hệ thống pháp luật về phát triển và quản lý UAV
-
 Liên kết viện, trường và doanh nghiệp phải làm chủ công nghệ, sản phẩm được thương mại hóa
-
 Nhận diện 7 điểm nghẽn ngăn cản liên kết giữa viện, trường với doanh nghiệp
-
Hà Nội hỗ trợ tới 100% chi phí đầu tư hạ tầng khoa học công nghệ -
Hai lỗ hổng nghiêm trọng trong PHP: Đã có bản vá, doanh nghiệp nên chủ động rà soát
Lộ thông tin cá nhân rao bán trên mạng, doanh nghiệp phải chịu trách nhiệm
Tú Ân
- 20/09/2020 06:35

Việc 41 triệu thông tin người dùng bị đem rao bán trên mạng đang gây rúng động dư luận. Doanh nghiệp để lộ lọt thông tin phải chịu trách nhiệm về việc này.
TIN LIÊN QUAN
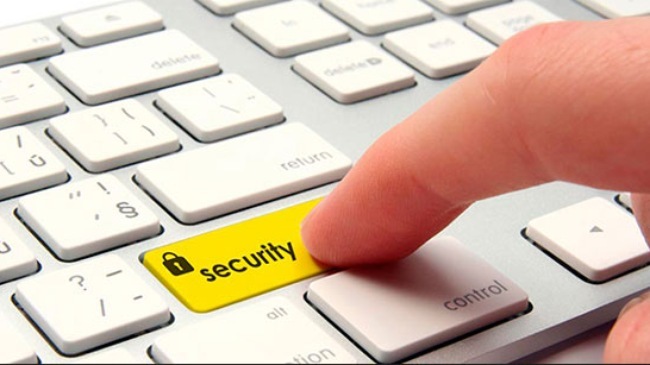 |
| Việc rao bán thông tin cá nhân người dùng đang diễn ra ngang nhiên và công khai trên mạng Internet. |
Tại một sự kiện mới đây, ông Nguyễn Ngọc Cường, Phó cục trưởng Cục An ninh mạng và phòng, chống tội phạm công nghệ cao (Bộ Công an) cho biết, đơn vị này đã phát hiện tài khoản “vow” (thuộc trang mạng raidforums.com) rao bán gói dữ liệu chứa thông tin khoảng 41 triệu người dùng Việt Nam”.
Gói dữ liệu chứa thông tin khoảng 41 triệu người dùng Việt Nam được xác định xuất phát từ 41 triệu tài khoản Facebook, trong đó gồm những thông tin như tên tài khoản, quê quán, nơi làm việc, thông tin về gia đình, người thân, cũng như sở thích của chủ tài khoản Facebook… Như vậy, dữ liệu người dùng Facebook đã trở thành “món hàng” để tội phạm mạng khai thác mang bán.
Cách đây không lâu, Cục An toàn thông tin (Bộ Thông tin và Truyền thông) đã có công văn cảnh báo nguy cơ mất an toàn thông tin từ phần mềm họp trực tuyến Zoom gửi các đơn vị chuyên trách về công nghệ thông tin các cơ quan nhà nước; doanh nghiệp, ngân hàng, tổ chức tài chính và các đơn vị chuyên trách về an toàn thông tin. Theo đó, Cục đã ghi nhận hơn 500.000 tài khoản Zoom bị lộ, lọt thông tin cá nhân của người sử dụng, gồm email, đường dẫn URL các cuộc họp và mật khẩu kèm theo.
Theo đánh giá từ cơ quan chức năng về an toàn thông tin, Zoom đang là phần mềm phổ biến cho học trực tuyến, tổ chức hội họp và làm việc từ xa.
Trên thực tế, việc rao bán thông tin cá nhân người dùng đang diễn ra ngang nhiên và công khai trên mạng Internet. Chỉ cần vài cái nhấp chuột, người ta có thể dễ dàng mua các gói dữ liệu của doanh nhân, khách hàng VIP, người dùng Việt Nam trên các trang web như danhsachmoi, fulldata, datakhachhang, databox.vn, databoxviet.com, laydata.com, laydata.net, khodata.net, databox.biz, cokhach.com, vltoolkit.com… với các lời rao: “Bộ danh sách 1 triệu khách hàng VIP” giá từ 2 triệu đồng, 350 danh sách khách hàng, danh sách Tổng giám đốc ở Hà Nội, 750 khách hàng mua The Keangnam, 1.100 Giám đốc Đà Nẵng, khách hàng The Manor Hà Nội... Thậm chí, trên một số trang web còn có cả danh sách đặc biệt như: 1.020 khách hàng BMW, 1.300 khách hàng Mercedes, 710 khách hàng đầu tư vàng, 3.000 khách hàng Phú Mỹ Hưng, 1.200 Chủ tịch hội đồng quản trị, 850 thành viên câu lạc bộ doanh nhân...
“Tình trạng lộ, mất bí mật nhà nước, lộ dữ liệu cá nhân trên không gian mạng tiếp tục được phát hiện tại nhiều cơ quan, đơn vị, doanh nghiệp. Nhiều hệ thống thông tin còn bộc lộ sơ hở, lỗ hổng trong cơ chế bảo mật, do không được quan tâm đầu tư đúng mức”, ông Nguyễn Ngọc Cường nói.
Trong báo cáo về thực trạng công tác bảo vệ dữ liệu cá nhân năm 2019, Bộ Công an cho biết, qua rà soát sơ bộ đã phát hiện hơn 60 tổ chức, cá nhân liên quan đến hoạt động mua bán, sử dụng trái phép thông tin, dữ liệu cá nhân trên không gian mạng. Các đối tượng này bao gồm các công ty cung cấp giải pháp công nghệ, nhân viên môi giới bất động sản, nhân viên ngân hàng, cơ quan nhà nước, người có khả năng truy cập vào hệ thống chính quyền điện tử về giáo dục, y tế, chứng khoán, bệnh viện...
Theo Bộ Công an, mặc dù có một số văn bản quy phạm pháp luật (Bộ luật Hình sự, Bộ luật Dân sự, Luật Bảo vệ người tiêu dùng, Luật Công nghệ thông tin...) có đề cập tới khía cạnh bảo vệ dữ liệu cá nhân, nhưng chưa đầy đủ và thiếu chế tài đủ mạnh để xử lý vi phạm.
Theo quan sát của ông Võ Đỗ Thắng, Giám đốc Trung tâm an ninh mạng Athena, tới thời điểm này, hầu như chưa có trường hợp doanh nghiệp nào phải chịu trách nhiệm về việc để lộ lọt thông tin cá nhân khách hàng, cho dù tình trạng thông tin cá nhân bị rò rỉ đã xảy ra rất nhiều trong ngành hàng không, thông tin di động, địa ốc, bảo hiểm nhân thọ…
“Các quy định chế tài về vấn đề này đã được ban hành và đã có hiệu lực, nhưng vì dường như chưa có vụ việc nào được đưa ra xử nghiêm, người tiêu dùng cũng chưa từng khởi kiện vụ nào, cho nên đối tượng phát tán thông tin cá nhân rao bán trên mạng và các doanh nghiệp để lộ lọt thông tin cá nhân khách hàng không sợ, hay nói đúng hơn là nhờn luật”, ông Thắng nói.
Luật sư Trương Thanh Đức, Chủ tịch HĐTV Công ty BASICO cũng cảnh báo, hành vi rao bán công khai trên mạng dễ dẫn đến nhiều hậu quả pháp lý nghiêm trọng hơn, khi dữ liệu thông tin của khách hàng tại ngân hàng, doanh nghiệp, nhà cung ứng, phân phối… bị đánh cắp và đây là miếng mồi cho những vụ lừa đảo, chuyển tiền bất hợp pháp, đánh bạc, gian lận gây thiệt hại lớn cho cá nhân, doanh nghiệp.
Lần thứ 3 bị tấn công, Unicredit để mất thông tin cá nhân của 3 triệu khách hàng
UniCredit - ngân hàng hàng đầu của Italy, thông báo đã phát hiện một vụ vi phạm dữ liệu liên quan tới thông tin cá nhân của 3 triệu khách hàng ở...
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
Hà Nội hỗ trợ tới 100% chi phí đầu tư hạ tầng khoa học công nghệ -
Hai lỗ hổng nghiêm trọng trong PHP: Đã có bản vá, doanh nghiệp nên chủ động rà soát -
Đà Nẵng thúc đẩy ứng dụng AI để phát triển hệ sinh thái thương mại điện tử -
Đắk Lắk đầu tư 34 tỷ đồng nâng cấp Trung tâm Đổi mới sáng tạo -
Ngân hàng AI-first cần làm chủ dữ liệu, con người và năng lực chống chịu số -
Đà Nẵng chọn thầu xây lắp dự án Không gian đổi mới sáng tạo 490 tỷ đồng -
Mô hình cửa khẩu số tại Cửa khẩu quốc tế Lệ Thanh vận hành vào cuối tháng 10




-
 HĐQT SeABank phê duyệt điều chỉnh kế hoạch kinh doanh 2026 và bầu Chủ tịch HĐQT mới, kiện toàn nhân sự cấp cao
-
 Cathay Life khẳng định năng lực kinh doanh trong 4 năm liên tiếp
-
 Công bố Top 10 Nơi làm việc tốt nhất Việt Nam - Ngành Công nghệ - Viễn thông - Chuyển đổi số
-
 SHB nhận Giải thưởng Chất lượng Thanh toán Quốc tế Xuất sắc (STP Award) từ Citibank
-
 Công bố Top 10 Nơi làm việc tốt nhất Việt Nam 2026 - Ngành Logistics
-
 APEA 2026: Nha khoa Parkway khẳng định vị thế dẫn đầu sau một thập kỷ