


 Viện Kiểm sát khởi kiện doanh nghiệp nợ thuế, Tòa tuyên nộp hơn 9,7 tỷ đồng
-
Viện Kiểm sát khởi kiện doanh nghiệp nợ thuế, Tòa tuyên nộp hơn 9,7 tỷ đồng
-
 TP.HCM: Tìm bị hại đã chuyển khoản vào tài khoản 18 doanh nghiệp trong vụ án lừa đảo online
-
 Thủ đoạn mua ứng dụng ngân hàng giả để lừa đảo
-
 Chưa tháo gỡ được dự án Khu đô thị Sing - Việt do liên quan vụ án Vạn Thịnh Phát
-
Khi dư luận và thị trường bị Phonefarm thao túng - Bài cuối: Cuộc chiến không khoan nhượng với tội phạm mạng -
Khởi tố vụ giả mạo gạo ST25 tại An Giang
Vẫn còn 190 website giáo dục, 76 website cơ quan nhà nước bị chèn quảng cáo cờ bạc
T.L
- 03/06/2023 11:03

So với tháng 4/2023, lượng website giáo dục bị tấn công hiện tiếp tục tăng 11% trong khi con số này tại cơ quan nhà nước giảm hơn 50%.
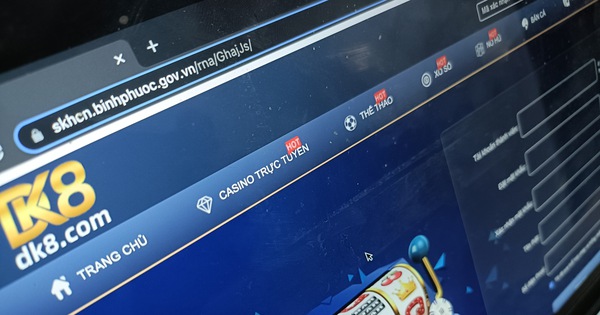 |
| Tình trạng chèn quảng cáo cờ bạc, cá độ lên website giáo dục hoặc website cơ quan nhà nước vẫn đang diễn ra |
Sau hàng loạt cảnh báo phát ra tháng trước về hiện tượng các website giáo dục của Việt Nam với tên miền .edu.vn và website cơ quan nhà nước với tên miền .gov.vn bị chèn quảng cáo cờ bạc, cá độ, Công ty Công nghệ An ninh mạng Quốc gia Việt Nam NCS vừa khảo sát, đánh giá lại tình hình.
Kết quả cho thấy, tính đến cuối tháng 5/2023, số lượng website giáo dục bị tấn công vẫn tăng 11% so với thống kê tháng 4/2023, với 190 website bị chèn mã độc hại. Trong khi ở khối các cơ quan nhà nước, số lượng website bị chèn mã độc giảm đáng kể (giảm hơn 50% so với thống kê tháng 4/2023), chỉ còn 76 website vẫn còn mã độc quảng cáo. Một số website có thể đã bị xâm nhập, nằm vùng nhưng chưa có biểu hiện ra bên ngoài sẽ không nằm trong thống kê này.
Mặc dù bộ từ khoá để định hướng tìm kiếm SEO (Search Engine Optimization) được chèn trên các website là tiếng Việt, nhưng điểm mới xuất hiện là các website cờ bạc được chuyển hướng tới của chiến dịch tấn công này phần lớn có giao diện tiếng Anh, không có menu để chuyển sang giao diện tiếng Việt.
Việc hacker tấn công, chèn quảng cáo cờ bạc, cá độ không phải là mới và được cảnh báo rộng rãi, tuy nhiên kết quả rà soát lần này cho thấy, phản ứng ở các khối giáo dục và cơ quan nhà nước là tương đối khác nhau. Trong khi khối nhà nước khá tích cực và đã giảm được hơn 50% số website bị ảnh hưởng, thì khối giáo dục lại ngược lại, số lượng tăng nhẹ 11% so với cách đây hơn 1 tháng. Điều này phần nào phản ánh về thực trạng nhân sự chuyên trách về ATTT ở các cơ quan, tổ chức tại Việt Nam. Các cơ quan nhà nước có bộ phận IT chuyên trách nên khả năng xử lý, tháo gỡ mã độc tốt hơn, trong khi các cơ sở giáo dục hầu như không có bộ phận chuyên trách này nên tình trạng vẫn không được cải thiện nhiều sau khi được cảnh báo.
Theo phân tích của NCS, một số website có biểu hiện bị tấn công lại nhiều lần cho thấy cách các quản trị xử lý sự cố không thực sự triệt để, dẫn tới hệ thống vẫn còn chứa lỗ hổng và hacker có thể xâm nhập trở lại. NCS khuyến cáo quản trị cần rà soát tổng thể, từ thiết kế hạ tầng, cấu hình an ninh, quy trình vận hành đến mã nguồn của website, cập nhật đầy đủ các bản vá lỗ hổng, xây dựng các phương án giám sát 24/7 để phát hiện chủ động và kịp thời.
Công bố danh sách 48 website có dấu hiệu vi phạm pháp luật
Cục Phát thanh, Truyền hình và Thông tin điện tử vừa công bố danh sách 48 website có dấu hiệu vi phạm pháp luật, cập nhật trong quý III/2022.
Bình luận bài viết này
Xem thêm trên Báo Đầu Tư
-
Khi dư luận và thị trường bị Phonefarm thao túng - Bài cuối: Cuộc chiến không khoan nhượng với tội phạm mạng -
Khởi tố vụ giả mạo gạo ST25 tại An Giang -
TP.HCM: Tìm nạn nhân vụ Công ty Holidays Việt Nam lừa đảo "hợp đồng kỳ nghỉ" -
Ủy ban cạnh tranh Quốc gia rà soát, xác minh phản ánh chính sách giá, phí của Grab -
Tăng cường chống buôn lậu thuốc lá trên biên giới, nội địa và không gian mạng -
Khởi tố Phó chủ tịch UBND tỉnh Phú Thọ Nguyễn Huy Ngọc -
Công ty Hương Việt Sinh không đáp ứng được yêu cầu cung cấp suất ăn bán trú





-
 Sửa Luật Bưu chính để đáp ứng yêu cầu phát triển mới
-
 Chất lượng tài sản ngân hàng: Cần nhìn xa hơn tỷ lệ nợ xấu
-
 Cập nhật giá đơn vị Quỹ liên kết đơn vị của AIA Việt Nam ngày 16/9/2026
-
 Giải mã iCAUR - thương hiệu ô tô năng lượng mới sắp vào Việt Nam
-
 PHARMEDI VIETNAM 2026: Khám phá công nghệ, cập nhật tri thức ngành y tế
-
 Elise chính thức công bố Hoa hậu Thanh Thủy là Đại sứ Thương hiệu, mở ra chương mới sau hành trình 15 năm phát triển